Il y a des dates qui pèsent plus que d'autres. Le 30 juin dernier, j'ai reçu mon attestation de fin de formation du bootcamp Cyber Full Stack de Jedha. Quelques mois d'immersion intense dans la cybersécurité, une discipline que j'ai choisi d'embrasser après trente ans de vie opérationnelle dans un tout autre domaine.
Ce billet n'est pas un tutoriel. C'est un point d'étape — le genre de pause qu'on s'accorde entre deux sommets, quand on a posé le sac et qu'on regarde à la fois le chemin parcouru et celui qui reste à gravir. Et il reste du chemin : le 6 juillet, j'attaque un nouveau cycle, le Cyber Lead, qui courra jusqu'au 16 octobre.
Reprendre les études à 55 ans
Autant l'écrire sans détour : approfondir la cybersécurité à cinquante-cinq ans n'est pas la trajectoire la plus banale. On imagine plus volontiers le profil junior fraîchement diplômé, biberonné au terminal depuis l'adolescence. Moi, j'arrive avec autre chose : trois décennies d'expérience opérationnelle, une culture de la rigueur, de la conformité et de la gestion du risque qui ne s'apprend pas en quelques semaines.
Longtemps, j'ai cru que l'âge serait un handicap. J'ai fini par comprendre qu'il pouvait être un différenciateur. La cybersécurité n'est pas qu'une affaire de commandes et d'exploits ; c'est avant tout une affaire de méthode, de sang-froid et de jugement. Un incident de sécurité, c'est une crise à gérer — et gérer des crises, ça, je sais faire depuis longtemps.
Le bootcamp m'a apporté la technique qui me manquait : le vocabulaire, les outils, les réflexes. Mais il a surtout confirmé une intuition — mon parcours antérieur n'est pas un poids mort à traîner, c'est une fondation sur laquelle bâtir.
Ce que le Cyber Full Stack m'a réellement appris
En quelques mois, le programme m'a fait traverser l'essentiel du métier d'analyste. Je ne vais pas dérouler le catalogue, mais quelques jalons m'ont durablement marqué.
Le SIEM d'abord, avec un déploiement complet de Wazuh — manager, agents, règles de détection, chasse aux menaces. C'est là que j'ai compris la différence entre voir des logs et comprendre ce qu'ils racontent. La détection, ce n'est pas de la lecture passive : c'est de l'enquête.
La forensique mémoire ensuite, avec Volatility. Reconstituer ce qu'une machine a vécu à partir d'un simple dump de RAM a quelque chose de fascinant, presque archéologique. On fouille, on recoupe, on reconstitue une histoire à partir de fragments.
L'analyse réseau et la lecture de captures de paquets, pour débusquer une exfiltration dissimulée dans un tunnel DNS. La réponse à incident structurée, avec ses méthodologies éprouvées comme PICERL, et la cartographie des techniques adverses via MITRE ATT&CK. Enfin, le volet conformité et gouvernance, avec la construction de profils organisationnels alignés sur des référentiels comme le NIST CSF.
Ce que je retiens, c'est la cohérence de l'ensemble. On ne devient pas analyste en empilant des outils ; on le devient en apprenant à relier la technique à l'organisation, l'alerte au risque, le détail au tableau d'ensemble.
Apprendre en construisant
Une conviction s'est renforcée pendant ces mois : on n'apprend vraiment qu'en mettant les mains dedans. Les exercices encadrés, c'est bien. Un laboratoire à soi, qu'on casse et qu'on répare, c'est mieux.
J'ai donc monté ma propre infrastructure : un serveur dédié pour héberger des environnements destructibles, où je peux déployer, tester, faire tomber et reconstruire sans conséquence. C'est dans ces bacs à sable que j'ai le plus progressé — bien plus qu'en suivant sagement un support de cours.
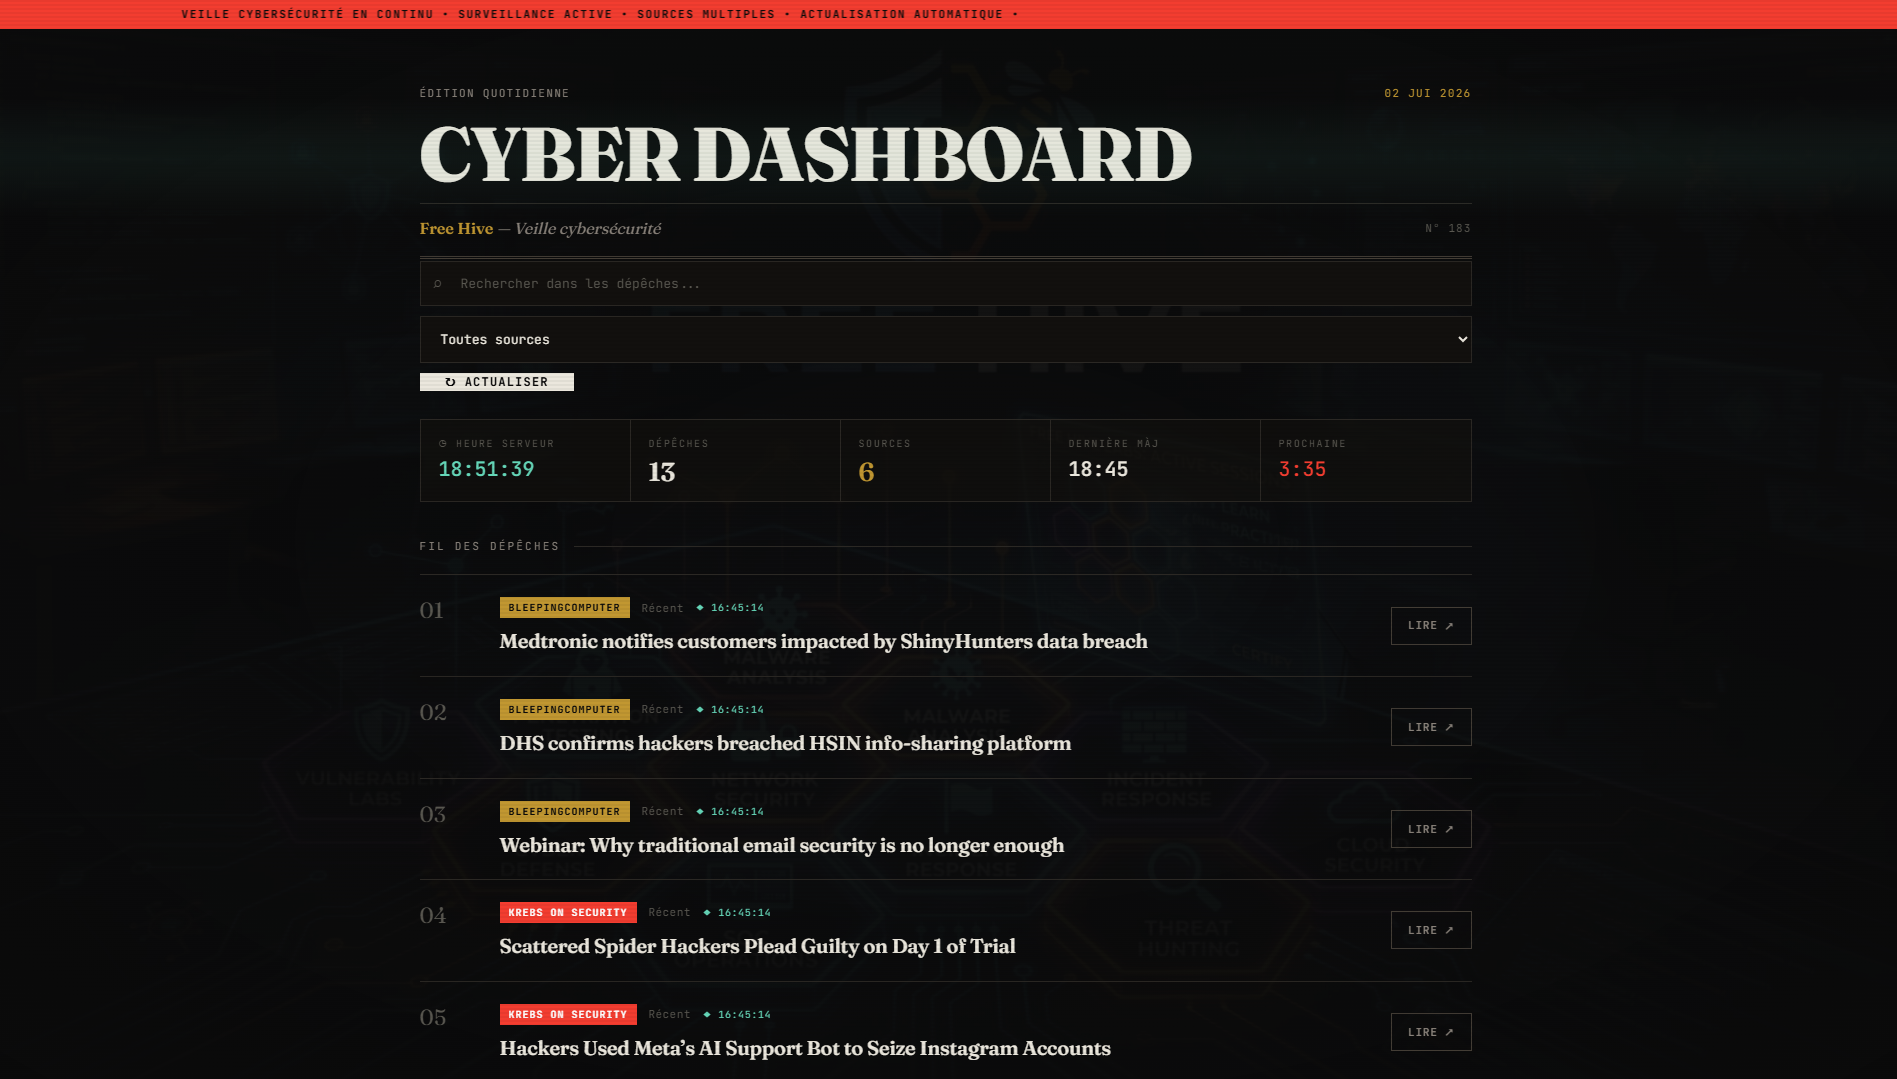
D'ailleurs, le jour même où j'écris ces lignes, je venais de passer plusieurs heures à réparer une installation Wazuh récalcitrante et à déployer proprement un tableau de bord de veille en HTTPS. Rien de tout cela n'était au programme. C'est justement le genre de travail réel, avec ses impasses et ses satisfactions, qui forge l'expérience qu'aucune certification ne délivre à elle seule.
Car il faut le dire à celles et ceux qui suivent une formation : elle vous donne la carte, pas le terrain. Le terrain, il faut aller le fouler soi-même, quitte à s'y perdre un peu.
Le prochain sommet : Cyber Lead
Et maintenant ? Le repos, quelques jours à peine, avant de repartir. Le 6 juillet, je démarre le cycle Cyber Lead, un parcours qui s'étendra jusqu'au 16 octobre.
Si le Cyber Full Stack m'a formé à analyser, ce nouveau cycle vise plus haut : la posture de pilotage, la vision d'ensemble, la capacité à orienter une stratégie de sécurité plutôt qu'à seulement l'exécuter. C'est un prolongement naturel de mon profil — celui d'un professionnel qui, fort de son expérience opérationnelle, ne se contente pas d'être un maillon technique mais aspire à porter une responsabilité plus large.
Je ne vais pas prétendre savoir exactement où tout cela me mènera. Continuer à apprendre est un pari, et l'honnêteté commande de reconnaître qu'on avance en partie à l'aveugle. Mais je sais une chose : chaque cycle bouclé referme une porte d'incertitude et en ouvre une de possibilité.
Ce que je retiens, pour l'instant
À ceux qui hésitent à reprendre une formation, quel que soit leur âge, je dirais ceci : le doute est normal, et il ne disparaît jamais tout à fait. On apprend simplement à avancer avec lui.
La cybersécurité a besoin de profils variés. Elle a besoin de jeunes techniciens brillants, bien sûr. Mais elle a aussi besoin de gens qui ont vu des organisations fonctionner, échouer, se relever ; qui connaissent le poids d'une décision et le prix d'une négligence. C'est cette valeur-là que je compte apporter.
Le cycle se referme. Un autre commence. Et honnêtement, je n'ai jamais été aussi curieux de la suite.
Cet article s'inscrit dans les contenus consacrés à la cybersécurité. Les analyses techniques issues de projets réels sont publiées régulièrement sur le site.