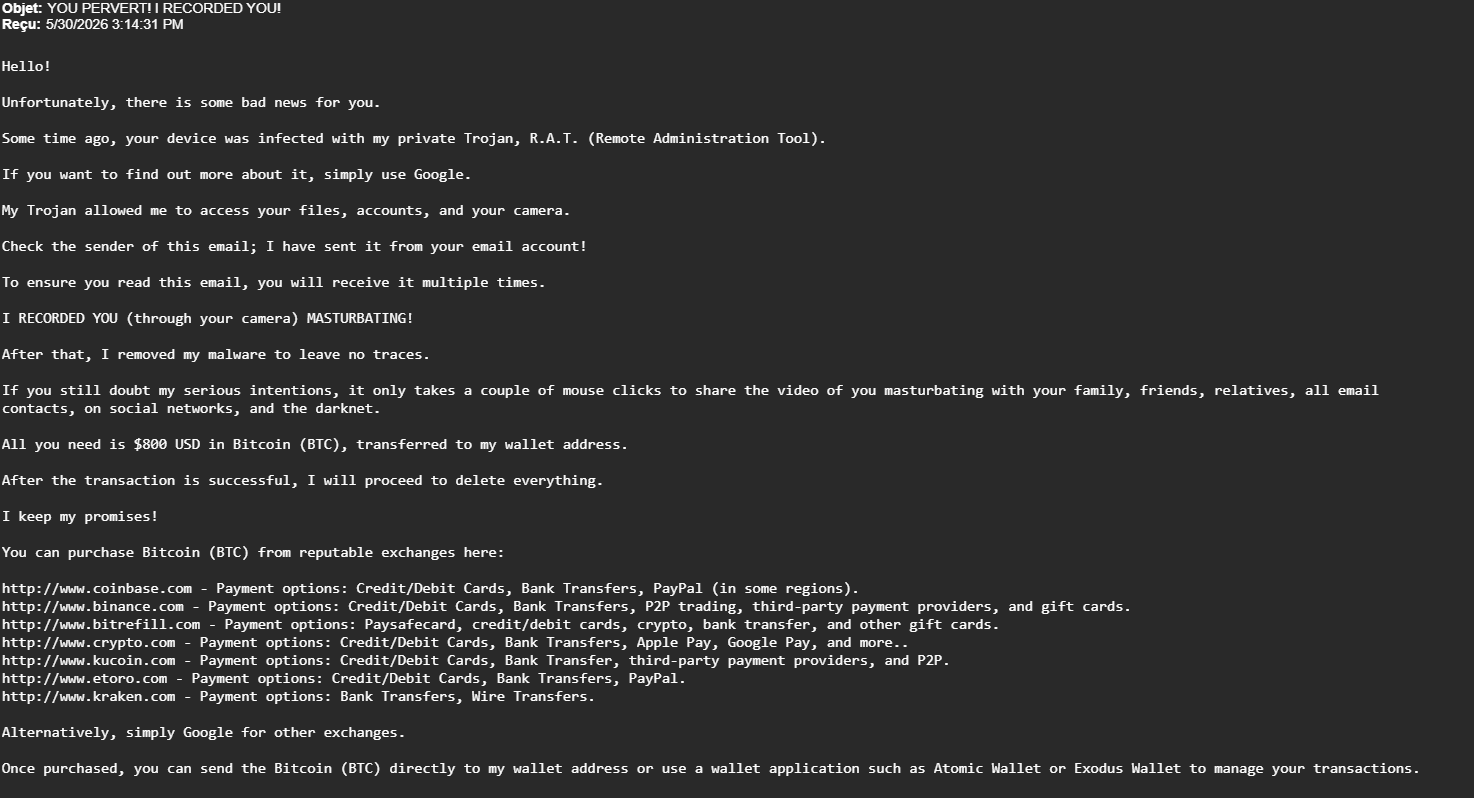
Il y a des cadeaux que la vie vous fait avec un sens du timing remarquable. Le mien est arrivé un samedi matin, dans ma boîte mail, avec pour objet ce cri du cœur tout en délicatesse :
YOU PERVERT! I RECORDED YOU!
Traduction : « ESPÈCE DE PERVERS ! JE T'AI ENREGISTRÉ ! ». En majuscules, parce que rien ne dit « professionnel du crime » comme la touche Verrouillage Majuscules coincée.
Le timing, donc. Je suis en pleine formation en cybersécurité. Je passe mes journées à étudier l'analyse d'en-têtes, le phishing, le traçage de transactions… et l'univers, taquin, m'envoie un travaux pratiques grandeur nature directement à domicile. Merci l'univers. J'ai sorti le pop-corn.
Le pitch du « hacker »
Le scénario est un grand classique, du genre qu'on ressort depuis 2018 sans jamais en changer une virgule :
- Un méchant logiciel espion aurait infecté mon appareil.
- Il aurait eu accès à mes fichiers, mes comptes, ma webcam.
- Il m'aurait filmé dans un moment, disons, d'intimité.
- Si je ne verse pas 800 $ en Bitcoin, la vidéo part à toute ma famille, mes amis, mes contacts et « le darknet ».
Et la cerise sur le gâteau, la « preuve » imparable :
« Vérifie l'expéditeur de cet email ; je te l'ai envoyé depuis ton propre compte ! »
Effectivement, dans le champ De, il y avait… ma propre adresse. Frisson garanti pour qui ne connaît pas le truc.
Sauf que le truc, justement, on l'apprend en cours
Mettre sa propre adresse dans le champ « De » d'un mail, ce n'est pas du piratage. C'est de la falsification du champ From au niveau SMTP : on écrit ce qu'on veut dans l'expéditeur, point. C'est l'équivalent numérique d'écrire « De la part du Président de la République » au dos d'une enveloppe. Ça n'a jamais voulu dire que le Président a touché votre courrier.
Donc : aucune intrusion, aucun trojan, aucune vidéo. Mon compte n'a pas été compromis. La seule chose que ce monsieur a « hackée », c'est le champ d'un formulaire.
Petit bonus pour les connaisseurs : certaines variantes de cette arnaque citent un vrai mot de passe de la victime (récupéré dans une vieille fuite de données) pour faire peur. La mienne ne citait… rien du tout. C'est la version discount : même pas un mot de passe à brandir. Le strict minimum syndical de l'intimidation.
L'instant que j'attendais : suivre l'argent
C'est là que ma formation me démangeait. L'arnaqueur avait laissé son adresse Bitcoin dans le mail — et le Bitcoin, contrairement à ce que beaucoup croient, c'est un registre public. Tout le monde peut lire les flux. Pas besoin de compte, pas besoin de toucher à quoi que ce soit : on consulte, comme on regarderait un cadastre.
Direction mempool.space, je colle l'adresse, et je me prépare à dérouler le grand jeu du « follow the money » : repérer les entrées, écarter la monnaie rendue, suivre les paiements jusqu'à un éventuel point de retrait sur un exchange…
Et là, le verdict tombe.
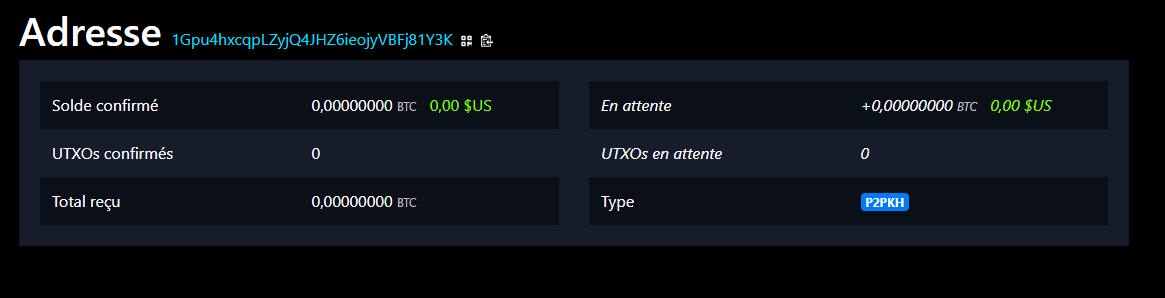
Total reçu : 0,00000000 BTC. Zéro transaction. Zéro UTXO.
Cette adresse n'a jamais rien reçu. Pas un satoshi. Le grand maître chanteur qui menaçait de ruiner ma réputation auprès du monde entier… a récolté l'équivalent de zéro centime.
Il n'y avait littéralement rien à tracer. On ne suit pas un argent qui n'a jamais bougé. Ma belle enquête de traçage s'est arrêtée à la ligne de départ, et honnêtement, c'était la plus belle des conclusions.
Avant que je me réjouisse trop vite : deux nuances honnêtes
Parce qu'on est sur un site tech et pas dans un sketch, soyons rigoureux :
- Un wallet vide ne veut pas dire campagne ratée. Ces arnaques tournent au volume. Sur des centaines de milliers d'envois, il suffit d'une poignée de victimes effrayées pour que ça rapporte. Mon « flop » individuel est en réalité la norme statistique.
- Ce zéro ne mesure pas le butin global. Ces campagnes utilisent souvent une adresse différente par victime, justement pour empêcher de tout recouper. Le malfaiteur a peut-être encaissé ailleurs — sur des adresses que je n'ai aucun moyen de relier à la mienne.
Bref : j'ai gagné cette manche, mais le casino, lui, tourne toujours.
Ce que j'en ai fait (en mode adulte responsable)
Pas de justicier en cape. La bonne posture, c'est le renseignement :
- J'ai signalé l'adresse Bitcoin et le gabarit du message sur Chainabuse, pour que d'autres puissent recouper si elle réapparaît.
- En France, on peut aussi passer par PHAROS (internet-signalement.gouv.fr), signal-spam.fr pour le mail, et THESEE pour un dépôt de plainte en ligne.
- Et surtout : on ne paie jamais, on ne répond pas. Répondre, c'est confirmer que l'adresse est vivante et lue. C'est exactement ce qu'ils cherchent.
La morale (offerte par ma formation)
Recevoir cette tentative pendant que j'apprends justement à les décortiquer, c'était presque trop beau. Trois réflexes que je retiens, et que je vous offre :
- Le champ « De » ne prouve rien. Une adresse d'expéditeur, ça se falsifie en trois secondes.
- La peur est le seul vrai outil de l'arnaqueur. Pas de trojan, pas de webcam piratée : juste un script et un mail envoyé en masse. Le jour où ça vous arrive, respirez et souriez.
- Le Bitcoin n'est pas anonyme, il est public. Et parfois, ce qu'on y lit, c'est juste un portefeuille désespérément vide.
Alors merci, cher hacker anonyme, pour ce TP improvisé. Tu n'as pas eu mes 800 $, mais tu m'as offert un article. On va dire qu'on est quittes.
Vous avez reçu le même genre de mail ? Surtout, ne paniquez pas et ne payez pas. Signalez-le, supprimez-le, et offrez-vous le petit plaisir d'aller vérifier le portefeuille Bitcoin du « génie » qui vous menace. Vous risquez d'être déçu… pour lui.