Un lab d'administration systeme et reseau complet : le deploiement de bout en bout d'un portail web intranet d'entreprise, avec resolution DNS interne, durcissement de la securite VPN et automatisation par GPO. L'enjeu central — limiter l'authentification VPN aux seuls protocoles modernes (EAP/PEAP) et supprimer les methodes historiques vulnerables.
L'Architecture du Lab (GNS3)
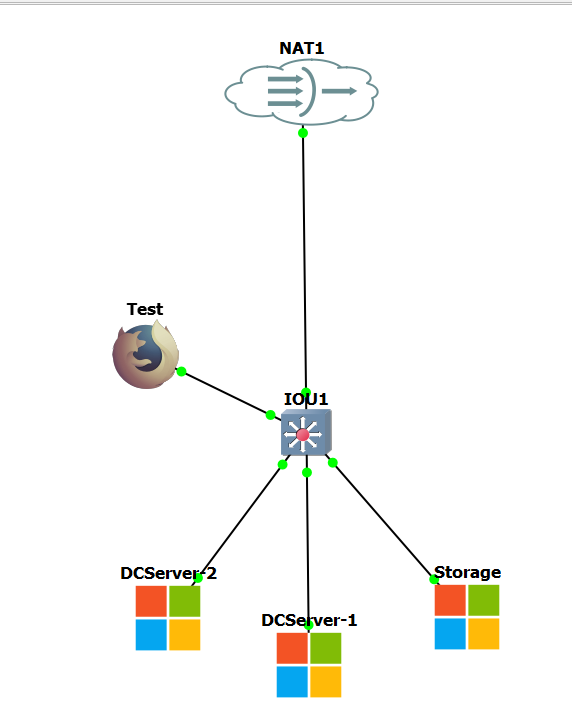
Pour respecter les contraintes du scenario (maximum 3 serveurs Windows), j'ai monte une topologie epuree mais efficace sur un switch virtuel IOU1.
- DCServer-1 (DC1) : controleur principal du domaine stellar.local et DNS maitre.
- DCServer-2 (DC2) : controleur secondaire en lecture seule (RODC).
- Storage : serveur membre hebergeant IIS et l'acces distant RRAS/NPS (192.168.122.13).
- Test : appliance Docker BusyBox pour valider les flux LAN en fin de scenario.
Portail Web et aiguillage DNS
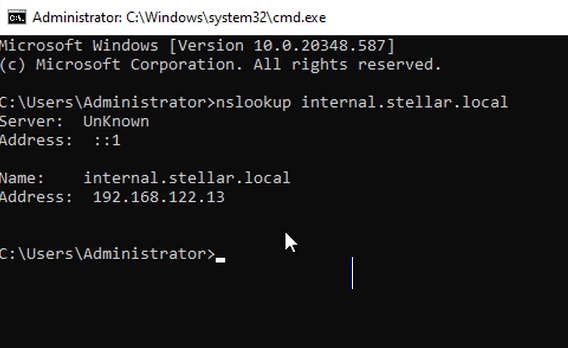
Premiere brique : transformation du serveur membre STORAGE en serveur web interne avec IIS, puis creation de l'enregistrement DNS A internal.stellar.local dans la zone stellar.local sur DC1. Un nslookup confirme immediatement la resolution.
Securisation VPN (EAP-Only)
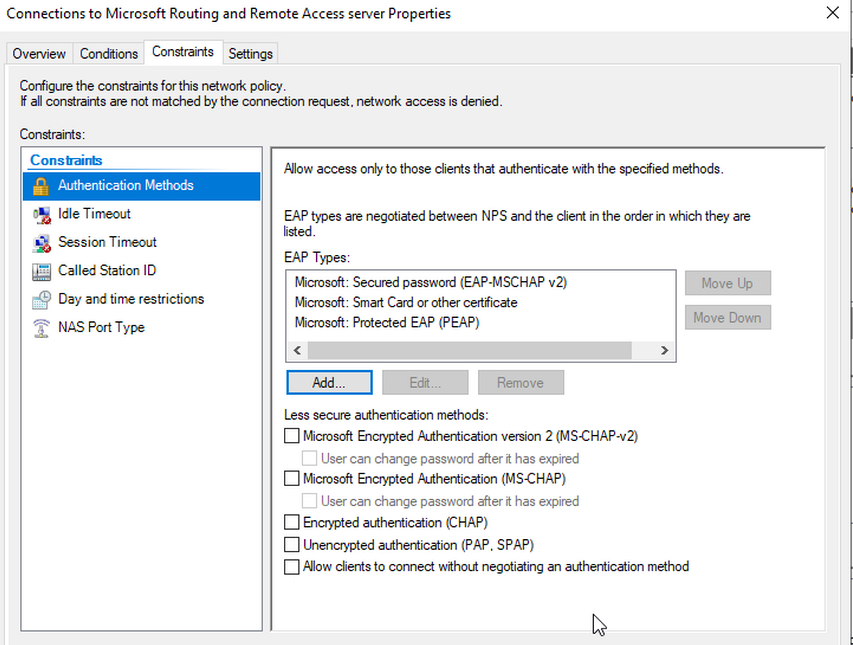
Le durcissement VPN vise a supprimer les methodes d'authentification heritees (PAP/CHAP/MS-CHAP) et n'autoriser que EAP/PEAP. La difficulte principale : RRAS sur une seule interface reseau requiert de passer par la configuration personnalisee (Custom Configuration → VPN Access) plutot que l'assistant standard. La politique NPS est ensuite configuree pour restreindre l'acces au groupe VPN_Users avec Grant Access, en decochant explicitement PAP/CHAP/MS-CHAP.
Validation et troubleshooting (Bug BusyBox)
Le client Docker de test a bien ete configure en IP statique avec DNS vers DC1,
mais les tests nominatifs ont provoque un Segmentation fault sur l'appliance.
Pour isoler le probleme, la validation a ete faite directement par IP.
ip addr add 192.168.122.50/24 dev eth0
ip link set eth0 up
echo "nameserver 192.168.122.11" > /etc/resolv.conf
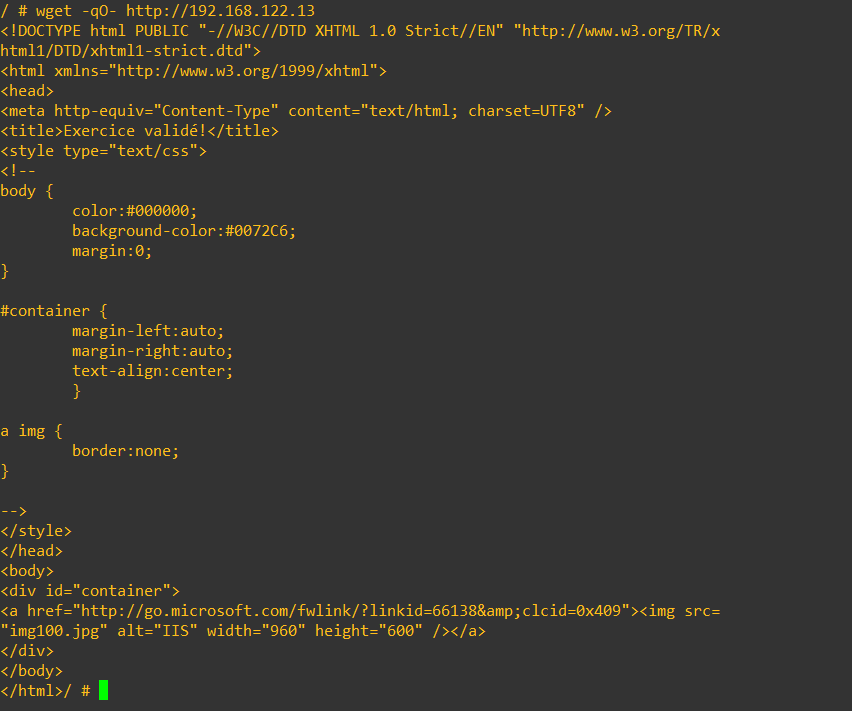
wget -qO- http://192.168.122.13
Resultat : reponse immediate du HTML IIS. L'infrastructure reseau et web est validee.
Bonus : confort utilisateur via GPO
Deploiement de la GPO IntranetShortcutPolicy pour pousser automatiquement
le raccourci URL Portail Interne StellarTech
(http://internal.stellar.local) sur le bureau des utilisateurs cibles.
Ce qu'il faut retenir
- RRAS reste exploitable en lab avec une seule interface grace a la configuration personnalisee.
- Le nettoyage des methodes d'authentification NPS est indispensable pour limiter les attaques.
- Un bug d'environnement de test ne doit pas biaiser le diagnostic reseau : tester en IP brute reste un reflexe cle.