Le hardening serveur, c'est l'art de partir d'un système accessible par défaut — donc exposé — et de le transformer en cible difficile. Ce lab l'aborde par les deux bouts : d'abord comprendre comment on entre, ensuite comprendre comment on verrouille.

🔓 L'intrusion : La puissance de Rockyou
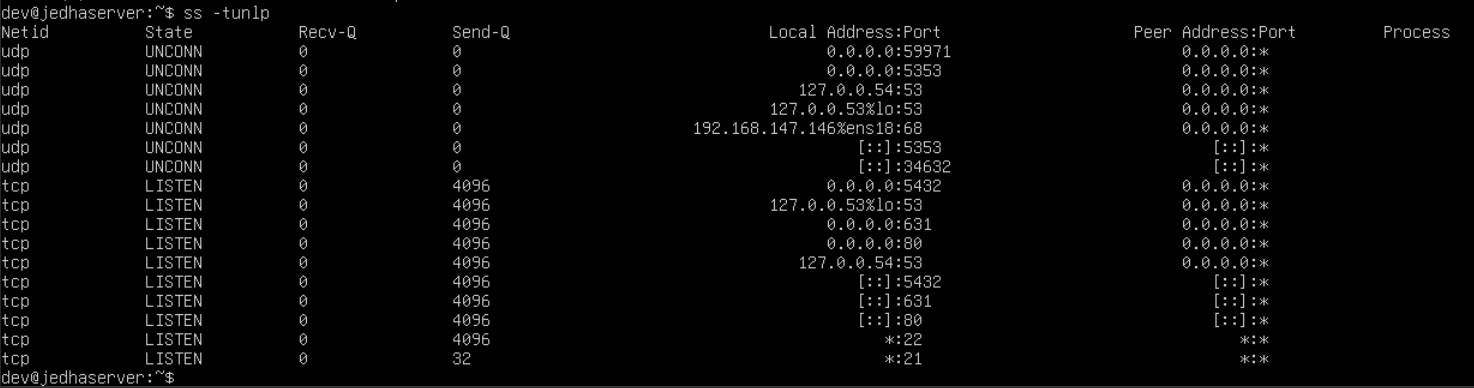
Tout a commencé par l'exploitation d'une faille classique : un service FTP ouvert aux quatre vents. Après avoir récupéré les premières informations, le véritable travail a été de forcer l'accès SSH par attaque dictionnaire.
Grâce à la liste Rockyou, un mot de passe court et prévisible a cédé en quelques secondes. C'est un rappel brutal : un mot de passe simple, même s'il semble personnel, ne résiste pas aux outils d'automatisation.


🧱 Le plan de défense (Hardening)
Le plan de durcissement suit directement les vecteurs exploités :
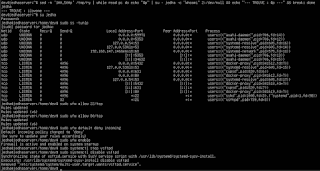
Suppression des services inutiles : le FTP, porte d'entrée de l'intrusion, est arrêté et désactivé. Tout service non justifié est une surface d'attaque à éliminer.
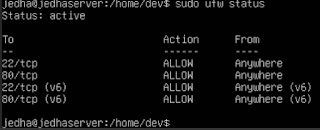
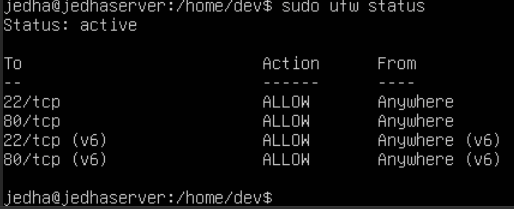
Pare-feu UFW en deny-by-default : seuls les ports strictement nécessaires acceptent du trafic entrant — tout le reste est silencieusement ignoré.
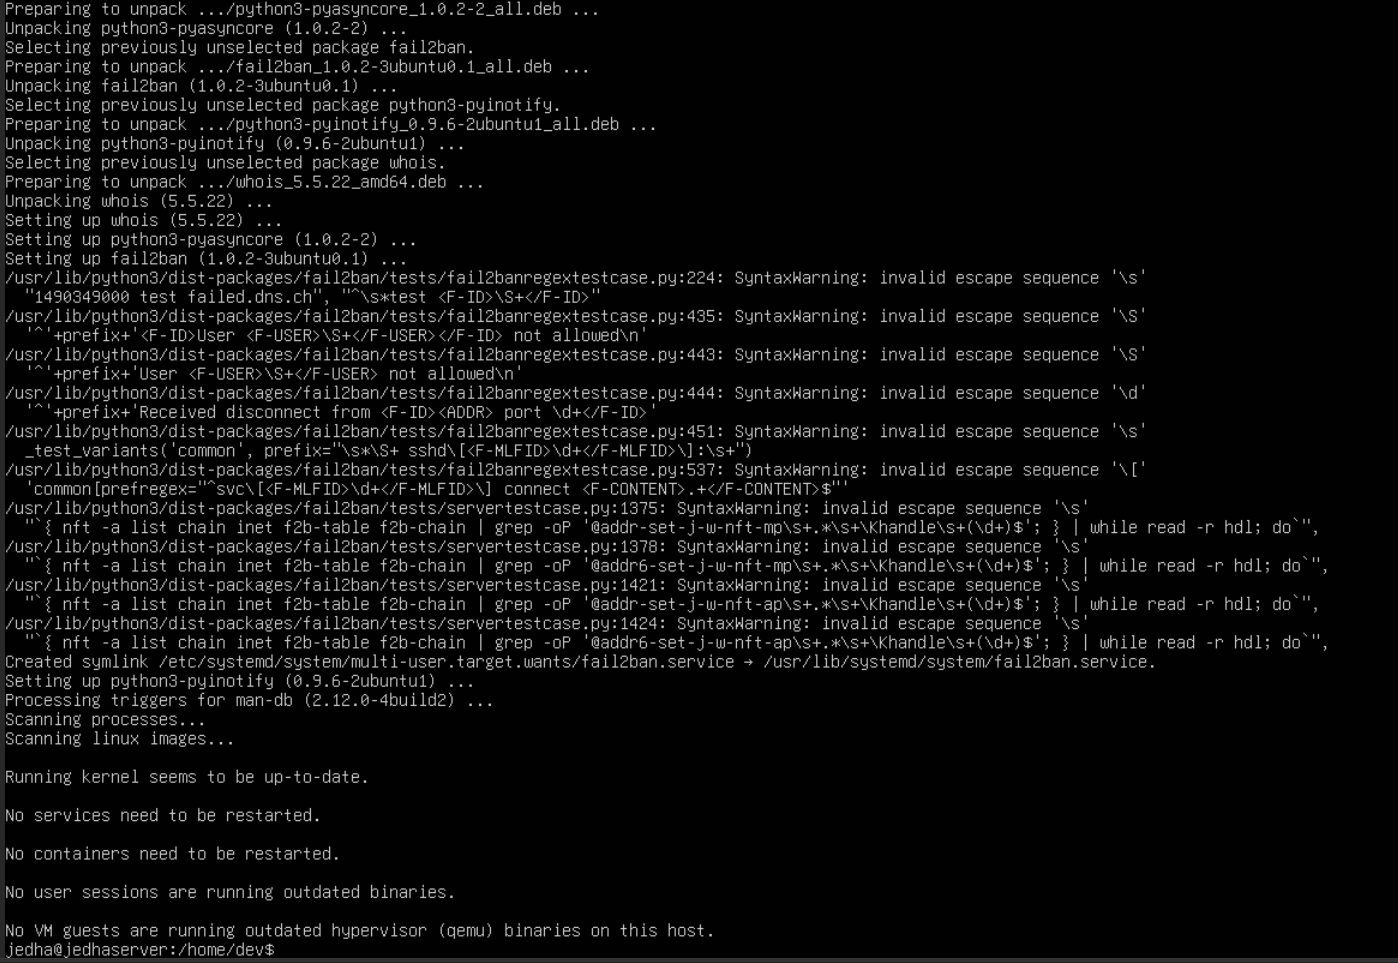
Protection active avec Fail2ban : Pour contrer les futures attaques par brute-force, j'ai installé Fail2ban. Désormais, chaque tentative échouée est loguée dans
/var/log/auth.loget l'attaquant est banni après quelques essais.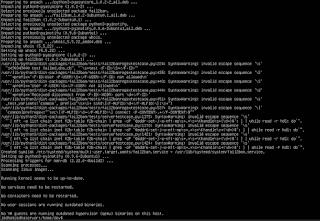

📝 Ce qu'il faut retenir
La sécurité n'est pas un état statique, c'est un processus. Entre la gestion des erreurs de syntaxe dans le terminal et les restrictions de l'environnement de lab, cette journée a prouvé qu'en cybersécurité, la persévérance est aussi importante que la technique.