Dans le monde de la cybersécurité, on sépare souvent les experts en deux camps : la Red Team, qui attaque, et la Blue Team, qui défend. Récemment, j'ai pu expérimenter ces deux facettes à travers deux exercices pratiques intensifs. Voici le récit technique de cette aventure, de la compromission d'un annuaire LDAP à la remédiation massive via Ansible.
Partie 1 : L'infiltration
La faille : une porte restée entrouverte
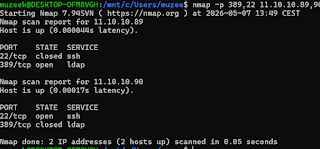
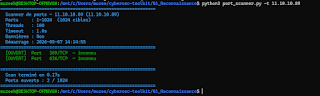
L'attaque a débuté par la découverte d'une faiblesse majeure : la base de configuration du serveur (cn=config) était protégée par un mot de passe par défaut. En utilisant des outils comme ldapsearch et la bibliothèque Python ldap3, j'ai pu extraire la structure du serveur et comprendre rapidement l'exposition du service.
L'escalade de privilèges
Une fois à l'intérieur de la configuration, la manœuvre a consisté à injecter un fichier LDIF pour modifier le mot de passe de l'administrateur racine (olcRootPW). Cette étape a permis de reprendre le contrôle du service et d'accéder aux données sensibles de l'annuaire.
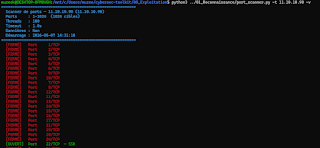
Cette prise de contrôle totale m'a permis d'exfiltrer les identifiants de tous les employés et de découvrir un flag caché dans les services de backup. Leçon apprise : une mauvaise configuration d'un service d'annuaire peut compromettre l'intégralité d'un réseau en quelques minutes.
Partie 2 : la riposte automatisée
L'audit à grande échelle
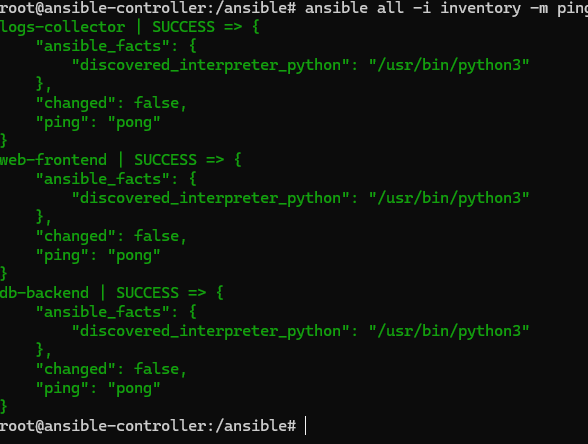
Plutôt que de me connecter individuellement à chaque serveur, j'ai conçu un playbook Ansible de détection. En quelques secondes, il a scanné l'ensemble du parc pour chercher des utilisateurs suspects, des scripts malveillants dans /tmp et des failles de configuration SSH autorisant l'accès root.
La remédiation : nettoyer en un clic
Une fois les cibles identifiées, un second playbook de correction a été déployé. La puissance d'Ansible réside dans l'utilisation de modules spécialisés :
userpour supprimer les comptes intrus.findetfilepour purger les scripts malveillants.lineinfilepour durcirsshd_configet interdire les accès non sécurisés.
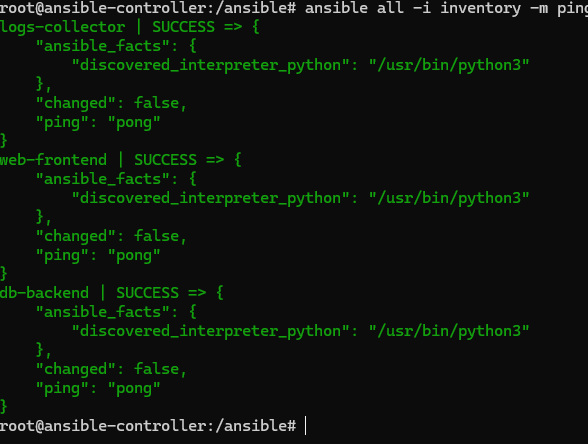
Cette seconde partie m'a montré qu'en automatisant la réponse à incident, on ne traite plus un serveur isolé mais une flotte entière. La remédiation devient reproductible, rapide et surtout cohérente.
Conclusion : pourquoi l'automatisation est la clé ?
Ces deux exercices m'ont rappelé une réalité brutale : l'attaquant n'a besoin de trouver qu'une seule faille, mais le défenseur doit protéger chaque centimètre carré de son infrastructure.
Grâce à des outils comme Ansible, le défenseur reprend l'avantage. On ne parle plus de réparer un serveur, mais de gérer un parc. L'automatisation permet d'appliquer des correctifs de sécurité de manière idempotente et instantanée, transformant une crise majeure en simple tâche de maintenance.