Parcours d'un jour: du rouge au bleu
La cybersécurité est souvent perçue comme un jeu du chat et de la souris. Mais que se passe-t-il quand on change de camp en l'espace d'une journée ? Mon récent voyage à travers les entrailles d'un serveur Windows m'a offert une perspective unique : d'abord en tant qu'attaquant cherchant des failles, puis en tant qu'architecte bâtissant une forteresse.
L'attaque : la quête du privilège
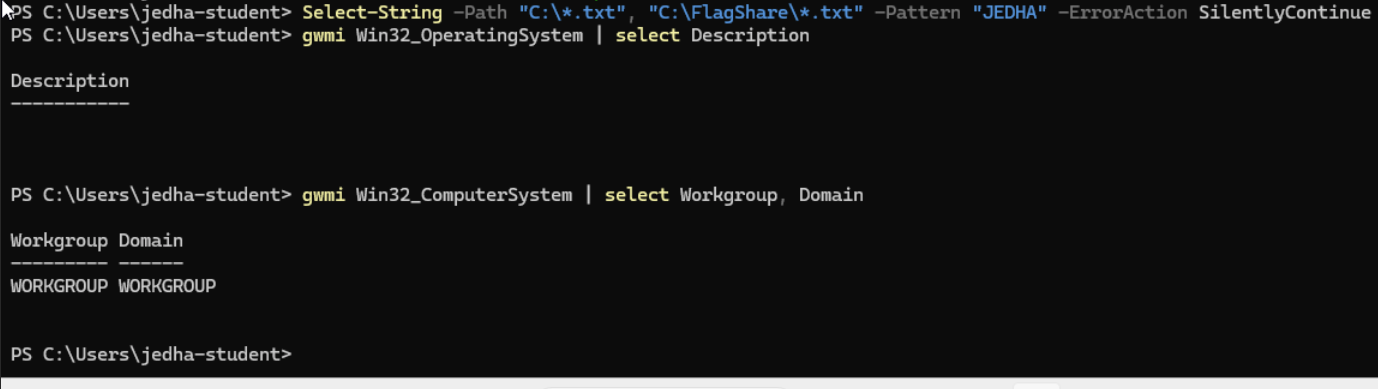
Le premier défi était clair : extraire des secrets d'un environnement hostile. Entre dossiers verrouillés et utilisateurs fantômes comme Alice, la leçon fut brutale. Nous avons exploré les flux ADS (Alternate Data Streams) et les partages cachés.
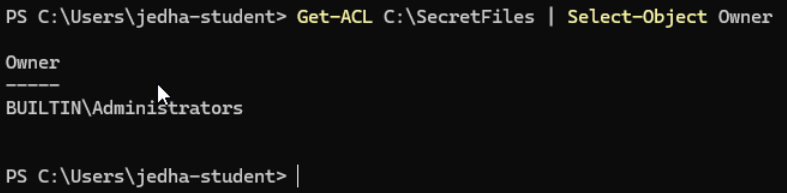
La véritable révélation fut le flag 5. Bloqué par des ACL (Access Control Lists) impénétrables, la solution ne résidait pas dans un hack complexe, mais dans la compréhension fondamentale de l'identité système. Passer en mode Administrateur n'était pas une triche, c'était la clé de voûte de la sécurité NTFS.
La défense : bâtir avec le RBAC
Fort de cette expérience d'intrusion, le second temps m'a mis aux commandes de l'infrastructure pour bâtir une défense efficace. En utilisant le RBAC (Role-Based Access Control), nous avons segmenté les accès. Pourquoi Alice des ventes pourrait-elle voir les salaires de la Finance ? Elle ne le peut plus.
La sécurité ne réside pas dans l'obscurité, mais dans une structure si rigoureuse que même la visibilité ne permet pas l'accès.
L'automatisation : le gardien qui ne dort jamais
Une forteresse n'est rien sans entretien. L'implémentation de tâches planifiées pour le reporting et le nettoyage des fichiers temporaires complète le cycle. Un serveur sécurisé est un serveur propre, où chaque modification est tracée et chaque résidu supprimé.
Conclusion
La cybersécurité Windows n'est pas qu'une affaire de mots de passe complexes. C'est une symphonie entre identités, permissions et automatisation. Que vous soyez du côté rouge ou bleu de la console, la règle est la même : connaissez vos privilèges.