Le renforcement de la sécurité d'un système d'information commence par une visibilité totale sur l'état du parc. Voici un retour sur un audit d'infrastructure Windows axé sur la détection des failles et la gestion du cycle de vie des systèmes.
1. La gestion des hotfixes : au-delà du simple update
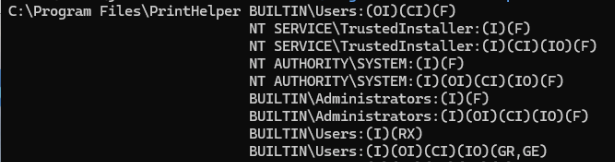
L'un des piliers de cet exercice était l'examen des hotfixes. Contrairement aux mises à jour générales, les correctifs ciblent des problèmes spécifiques. L'enjeu n'est pas seulement de savoir s'ils sont installés, mais de vérifier leur intégrité et leur pertinence par rapport aux vulnérabilités connues, notamment les CVE.
2. Le défi de l'obsolescence
Un système qui fonctionne n'est pas forcément un système sûr. L'analyse a mis l'accent sur l'obsolescence logicielle et les angles morts qu'elle crée dans le parc.
- Fin de support : identifier les versions de Windows et les services qui ne reçoivent plus de correctifs de sécurité.
- Impact métier : évaluer les risques d'une migration face aux risques de maintien en condition opérationnelle d'un système obsolète.
3. Méthodologie et reporting
Pour que l'audit soit exploitable, la forme compte autant que le fond. La génération du rapport final requiert une rigueur particulière.
- Collecte de données via des scripts d'inventaire.
- Analyse critique des résultats.
- Rédaction d'un rapport de synthèse clair pour les décideurs techniques.
La technique est indispensable, mais la capacité à structurer l'information pour la rendre actionnable est ce qui apporte la véritable valeur ajoutée.
Conclusion
Ce retour souligne une réalité du métier de consultant en cybersécurité : l'audit ne consiste pas seulement à trouver des failles, il doit aussi transformer les constats en décisions prioritaires et compréhensibles.
Prochaine étape : approfondir l'automatisation de ces audits avec des outils de gestion de configuration.