Active Directory reste l'un des systèmes les plus ciblés dans les intrusions en entreprise — non pas parce qu'il est intrinsèquement vulnérable, mais parce que ses configurations par défaut laissent ouvertes des portes que les attaquants connaissent très bien. Ce retour sur trois vecteurs classiques d'un lab illustre concrètement ce que « durcir un domaine » signifie.
Environnement de simulation : clients Kali Linux, serveurs Windows et contrôleurs de domaine dans GNS3.
1. Empoisonnement LLMNR/NBT-NS et attaque par relais NTLM
La vulnérabilité
Par défaut, lorsque Windows ne parvient pas à résoudre un nom de machine via le DNS, il se rabat sur des protocoles hérités : LLMNR (Link-Local Multicast Name Resolution) et NBT-NS (NetBIOS Name Service). Ces protocoles diffusent la requête en broadcast sur le réseau local. Une machine malveillante peut alors répondre à la place du serveur légitime et provoquer une authentification frauduleuse.
L'exploitation offensive
Avec Responder sur Kali Linux, j'ai intercepté les requêtes émises depuis des machines Windows du domaine. Puis, au lieu de casser un hash hors-ligne, j'ai relayé l'authentification NTLM en temps réel vers une autre cible du réseau (SRV2) afin d'exécuter des commandes à distance sans connaître le mot de passe.
Durcissement (Hardening)
- Désactivation globale : appliquer une GPO pour désactiver LLMNR et NetBIOS sur l'ensemble du parc.
- SMB Signing : activer et exiger la signature SMB via GPO pour empêcher le rejeu et le relais de session.
2. Extraction de secrets et attaque Pass-the-Hash (PtH)
La vulnérabilité
Sous Windows, les mots de passe ne transitent pas en clair : ils sont représentés par
des hashes NTLM. Le processus lsass.exe conserve ces éléments en mémoire
pour le SSO. Le risque est majeur : la possession d'un hash peut suffire à
s'authentifier sur un service distant (SMB, WinRM), comme s'il s'agissait du mot de
passe lui-même.
L'exploitation offensive
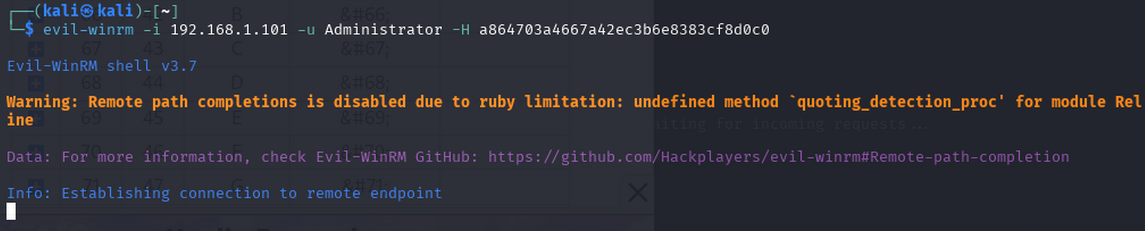
En contexte d'audit avec privilèges élevés, un outil tel que Mimikatz permet d'extraire des hashes NTLM depuis la mémoire. Ensuite, avec evil-winrm ou impacket-psexec, il est possible d'ouvrir une session distante en injectant directement le hash.
# Exemple de structure de commande Pass-the-Hash
evil-winrm -i 192.168.1.101 -u Administrator -H <hash_ntlm_32_caracteres>
Durcissement (Hardening)
- Déploiement de LAPS : mot de passe administrateur local unique et aléatoire par machine.
- Credential Guard et Protected Users : isolation de LSASS et réduction de la surface d'exposition des comptes sensibles.
3. Abus de Kerberos : le Kerberoasting
La vulnérabilité
Même en environnement Kerberos, un utilisateur authentifié peut demander des tickets TGS pour des services du domaine. Ces tickets sont chiffrés avec le secret du compte de service. Si le mot de passe de ce compte est faible, une attaque hors-ligne par dictionnaire peut révéler l'identifiant en clair.
L'exploitation offensive
J'ai énuméré les SPN pour identifier un compte de service vulnérable (sqlsvc),
puis extrait un ticket TGS avec Rubeus. Le hash obtenu a ensuite été
soumis à un crack hors-ligne (John the Ripper / Hashcat), sans bruit réseau détectable.
Durcissement (Hardening)
- Comptes gérés (gMSA) : mots de passe de service longs, complexes et renouvelés automatiquement.
- Chiffrement Kerberos fort : imposer AES128/AES256 et désactiver RC4.
Conclusion
Ces trois cas illustrent une réalité centrale : les attaquants exploitent fréquemment des configurations par défaut et des usages légitimes plutôt que des vulnérabilités 0-day. Le rôle de l'administrateur et de l'auditeur consiste à durcir systématiquement l'existant pour réduire drastiquement la surface d'attaque.