Connecter deux réseaux locaux distants de façon sécurisée est un cas d'usage fondamental en administration réseau. Ce que j'avais toujours perçu comme une opération réservée aux grandes entreprises, je l'ai monté dans un lab pfSense avec WireGuard — et la leçon la plus utile est venue d'un oubli.
Pourquoi WireGuard sur pfSense ?
WireGuard s'impose par sa conception minimaliste : moins de code, moins de surface d'attaque, des performances supérieures à OpenVPN ou IPsec. Sa configuration repose sur un principe simple — échanger des clés publiques entre les deux extrémités et déclarer les sous-réseaux autorisés. Là où IPsec demande de jongler entre Phase 1, Phase 2 et des options de chiffrement parfois incompatibles entre implémentations, WireGuard remonte un tunnel en quelques minutes.
L'erreur classique : confondre tunnel et route
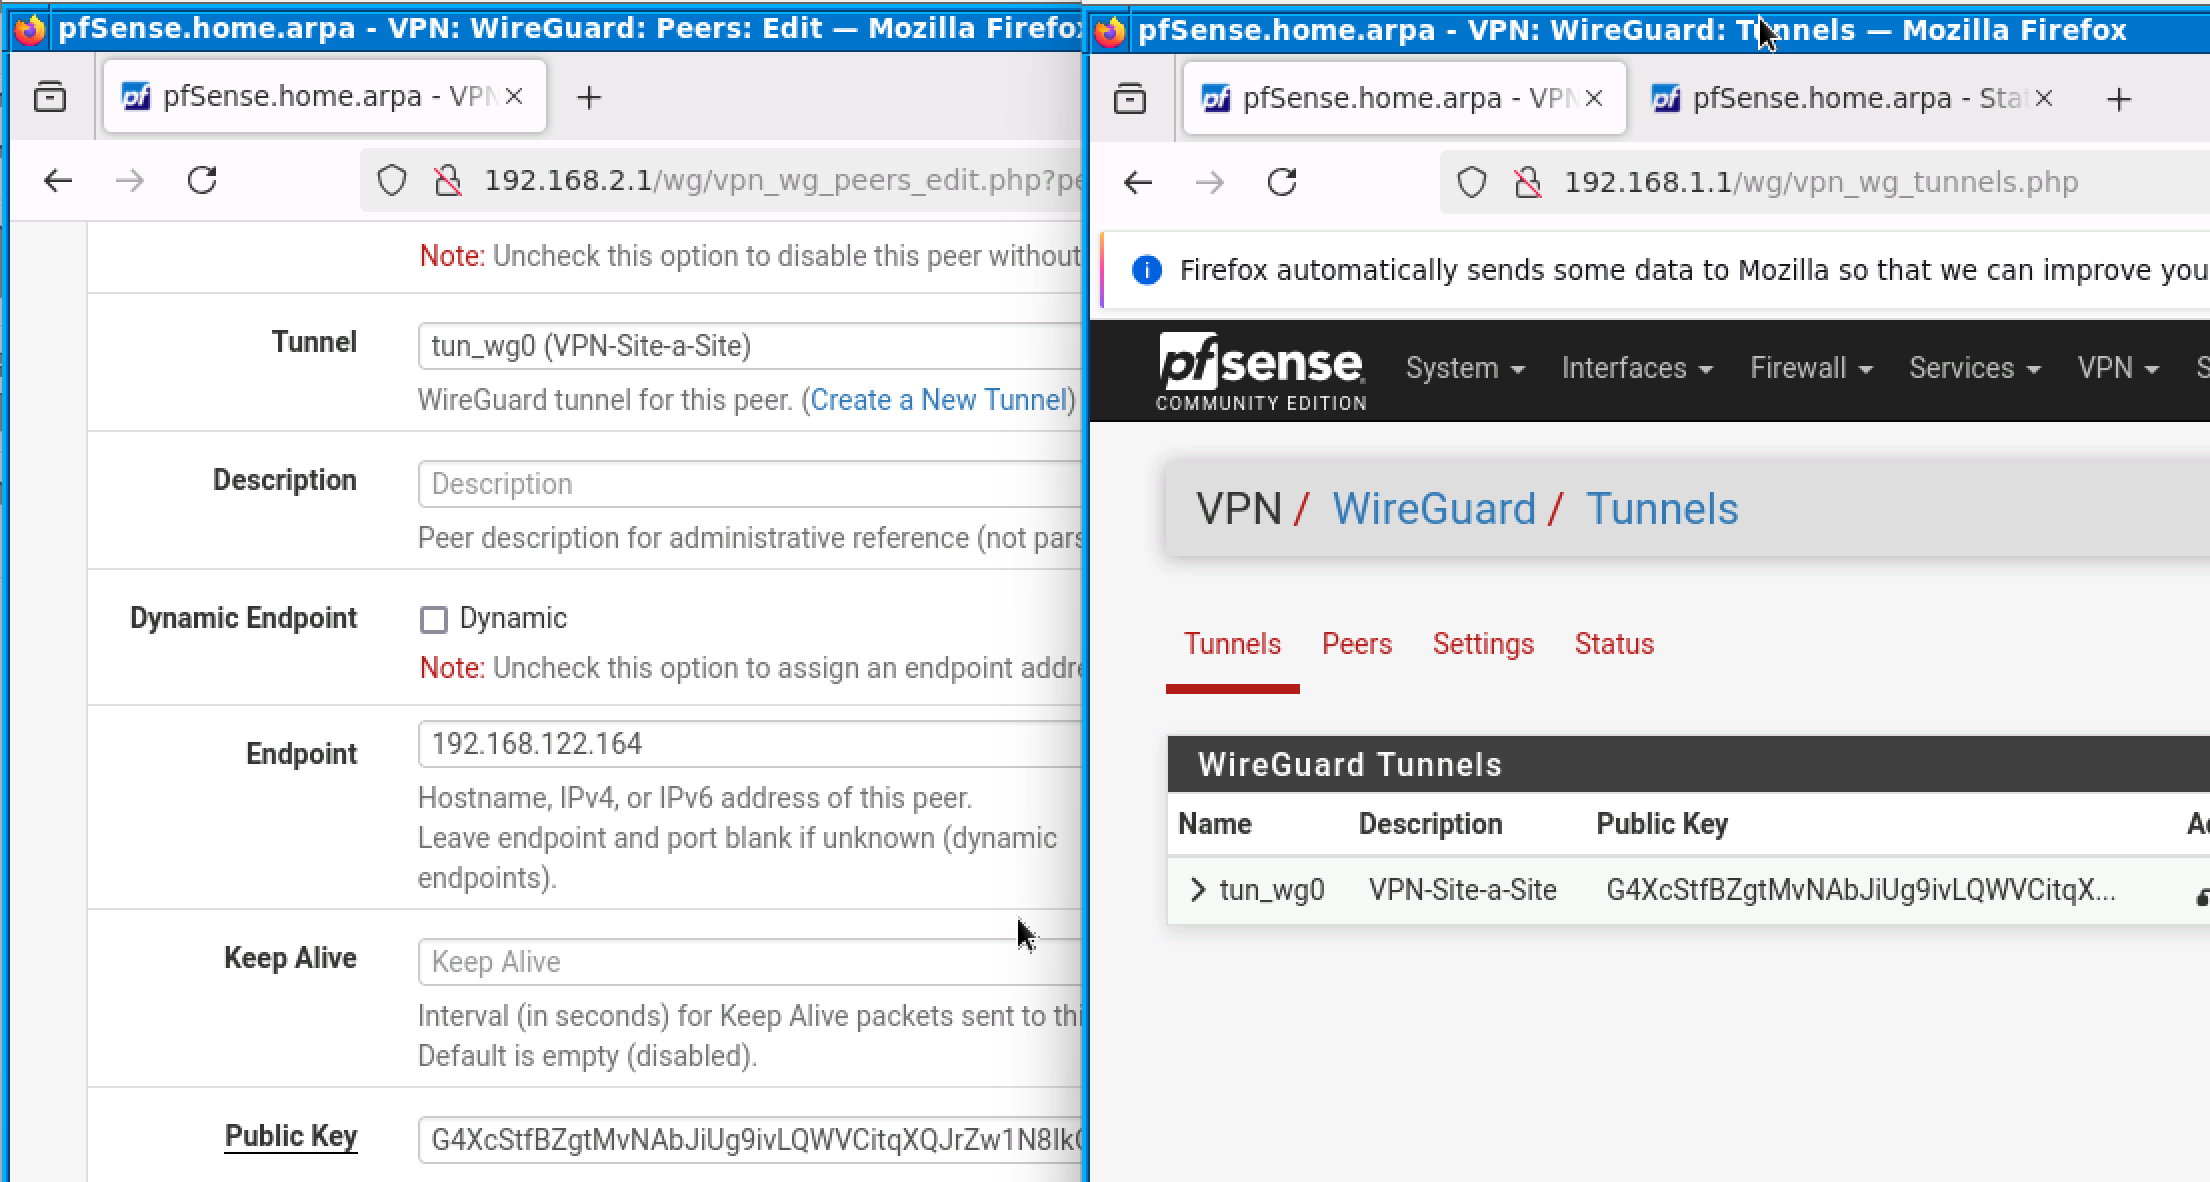
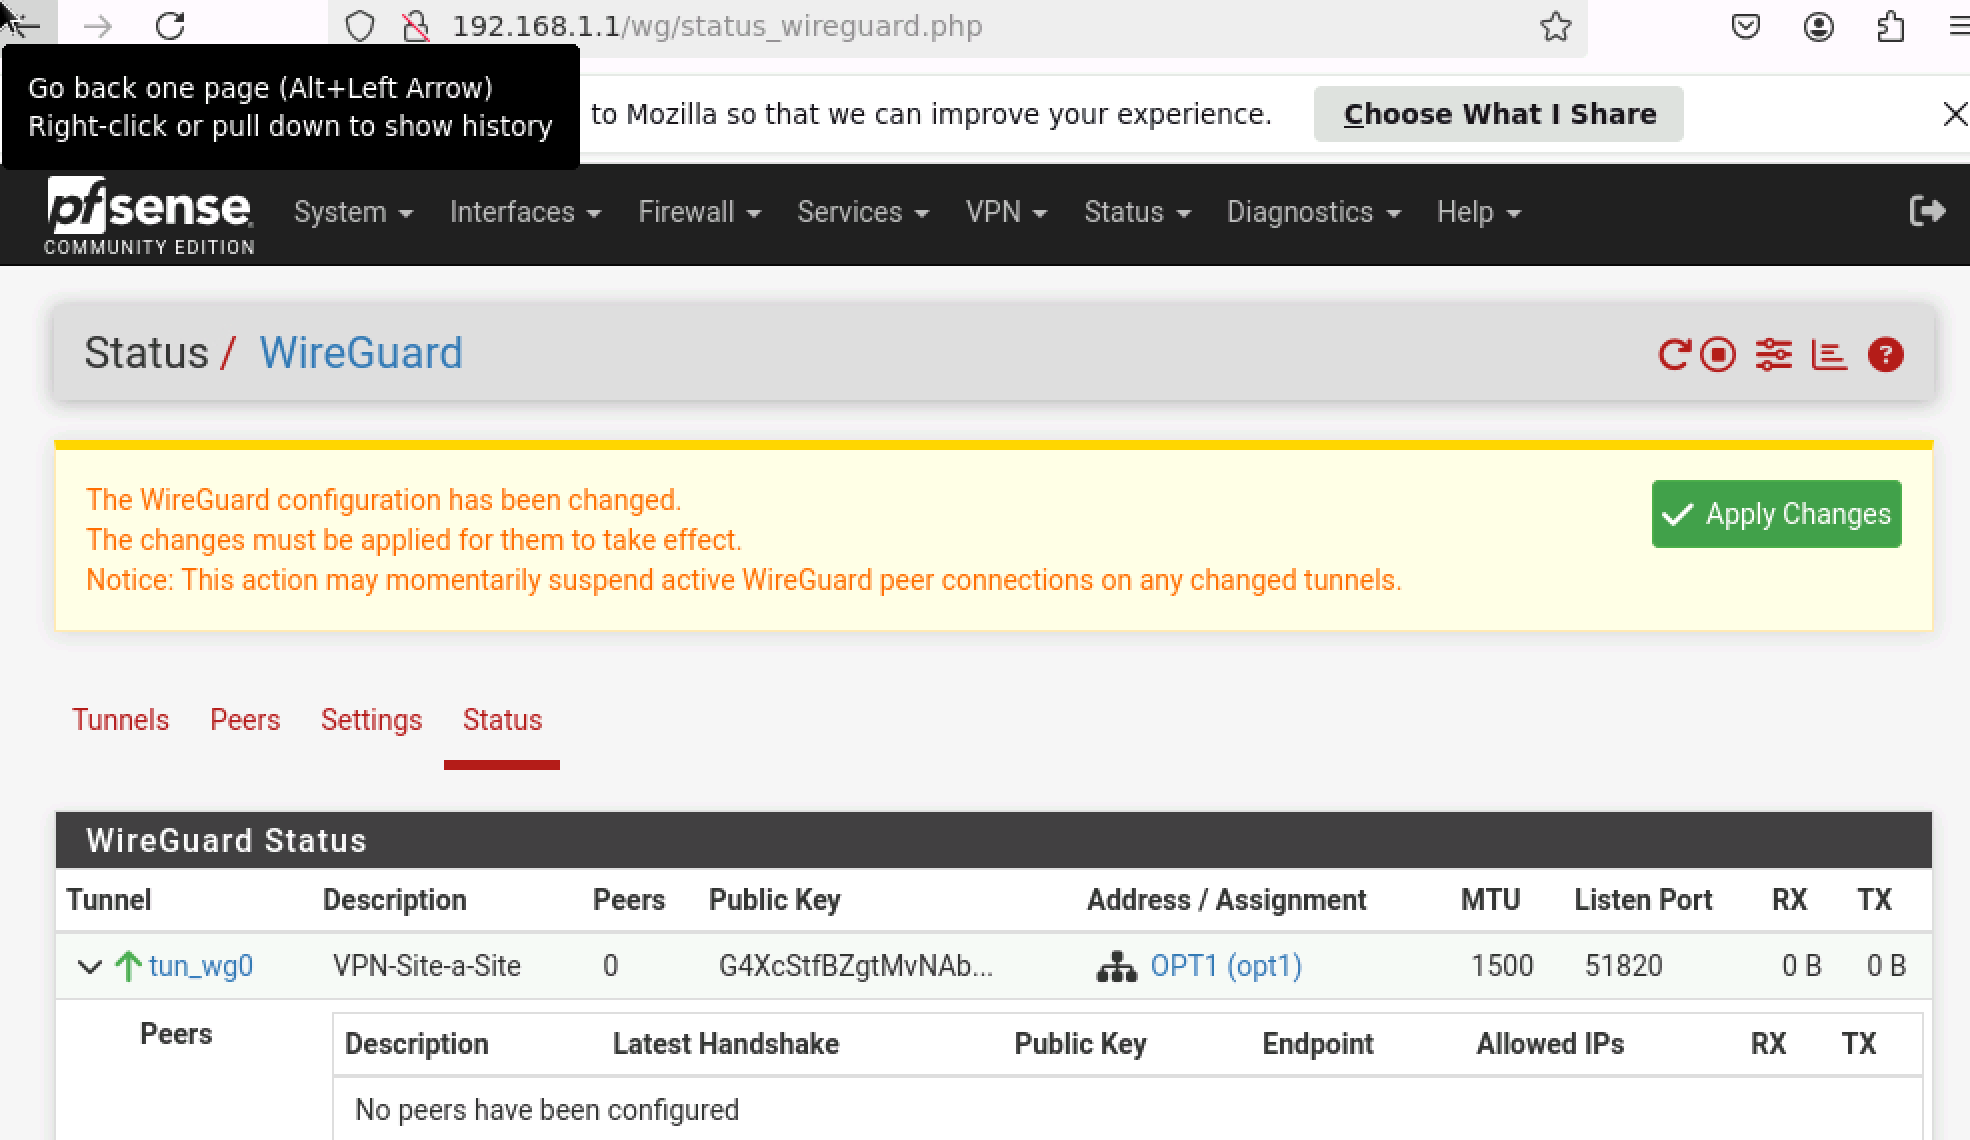
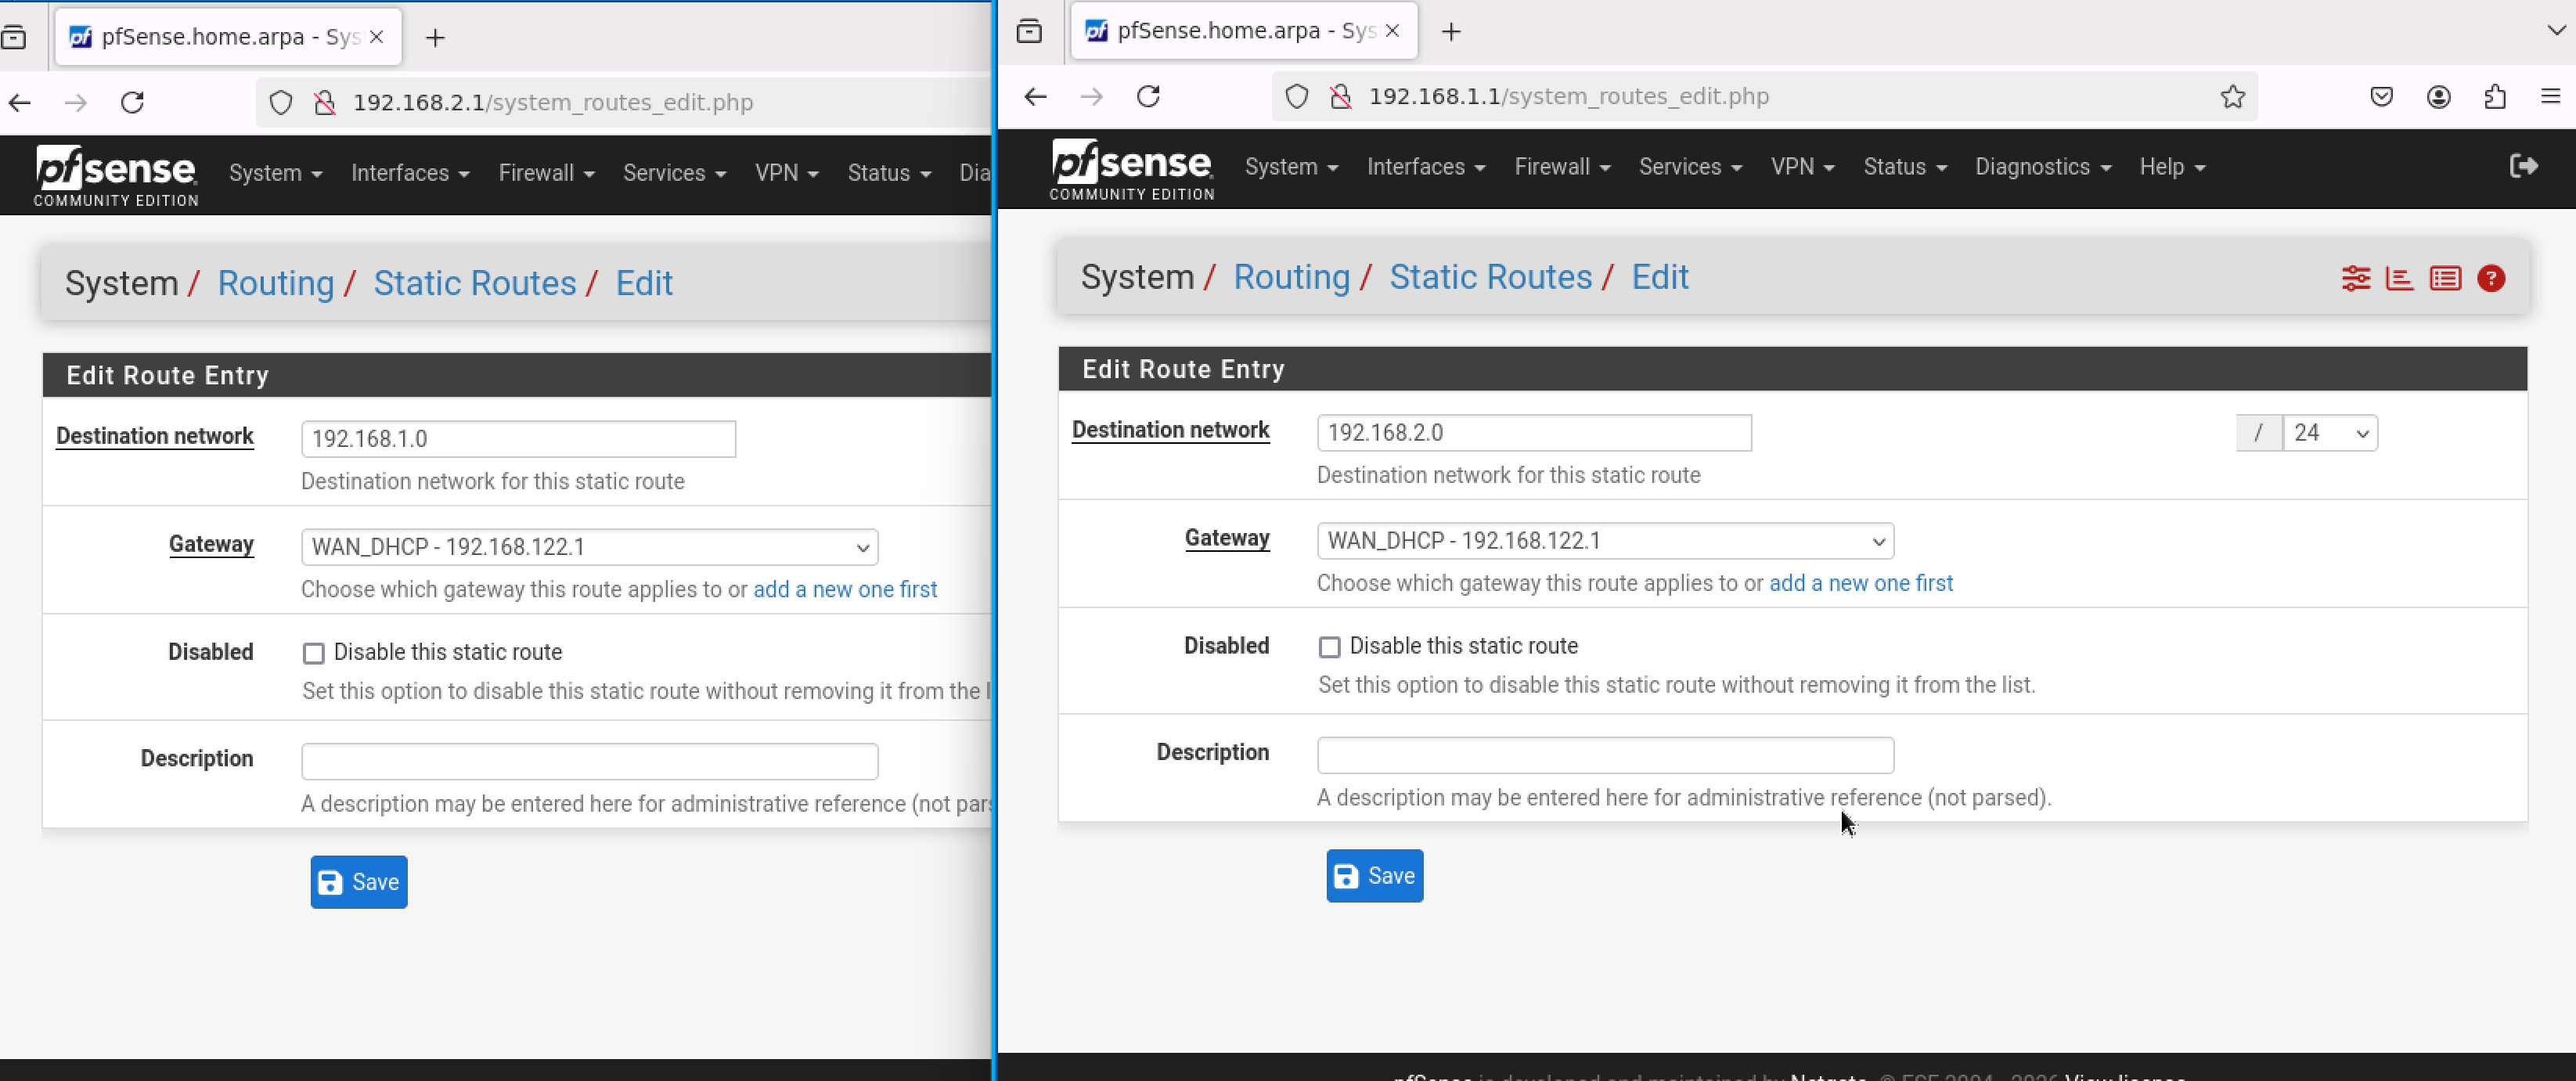
Le tunnel s'est monté sans difficulté. Les deux pfSense échangeaient leurs clés, le handshake passait — mais les machines des deux LAN ne se voyaient toujours pas. L'explication : créer un tunnel et créer une route sont deux opérations distinctes. Par défaut, pfSense envoie tout le trafic vers sa passerelle Internet. Pour que le trafic destiné au LAN distant emprunte le tunnel, il faut créer explicitement une passerelle WireGuard et une route statique qui y pointe. Évident une fois compris, mais une bonne heure de débogage n'est pas de trop.
Le Keep Alive : un détail qui change tout derrière un NAT
Deuxième point contre-intuitif : derrière un NAT (courant en lab ou à domicile), une session WireGuard peut se fermer silencieusement si aucun trafic ne circule. Le NAT expire son entrée, et la reconnexion se fait attendre. Un Keep Alive de 25 secondes maintient un trafic minimal qui empêche cette expiration — sans ça, des déconnexions aléatoires et difficiles à reproduire.
Le pare-feu : la dernière couche à débloquer
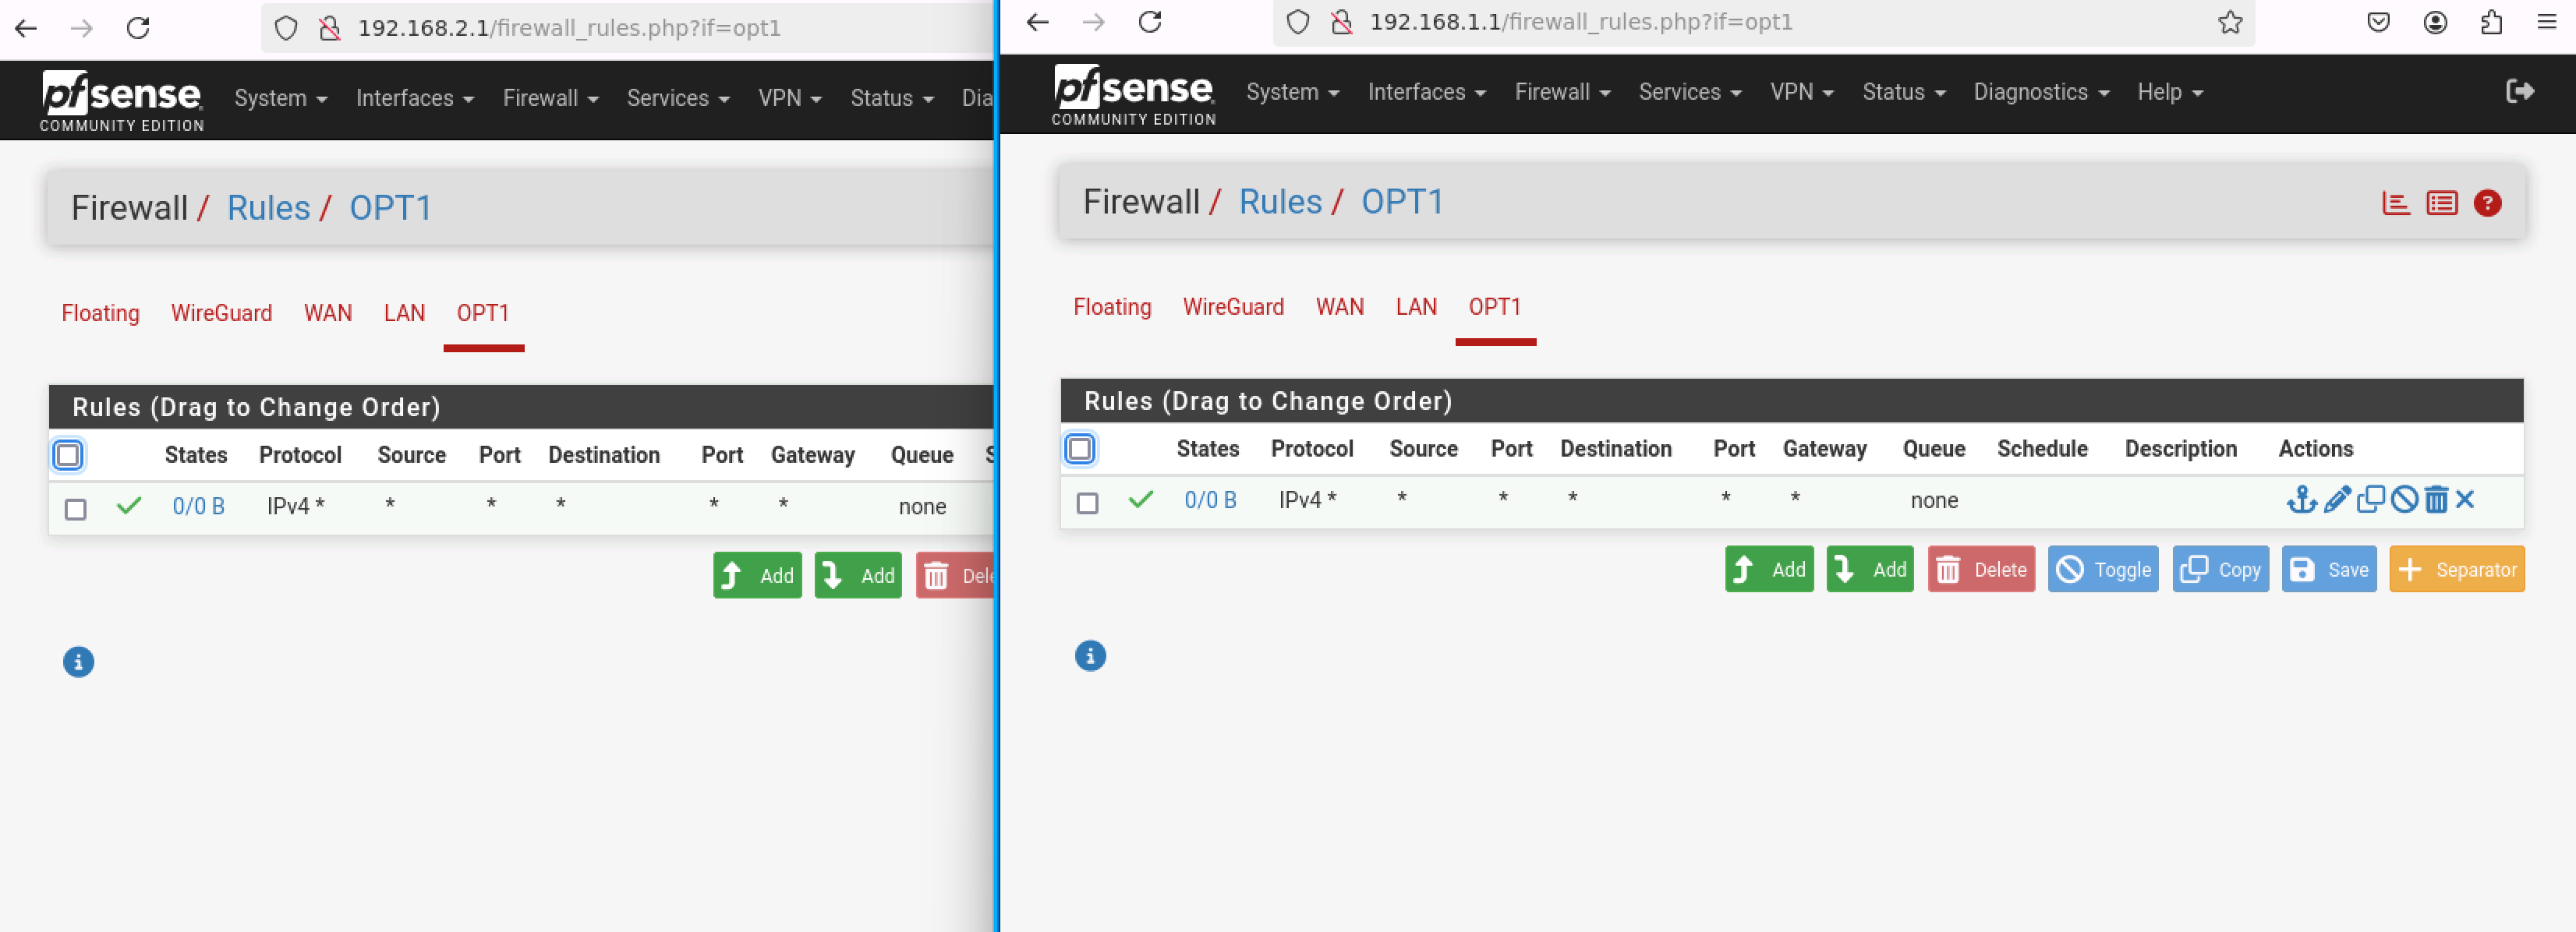
pfSense fonctionne en couches indépendantes : réseau, routage, filtrage. Même avec un tunnel opérationnel et un routage correct, le pare-feu bloque par défaut le trafic entrant sur l'interface WireGuard. Ajouter une règle Pass sur cette interface complète la chaîne. En production, on restreint aux sous-réseaux spécifiques ; en lab, une règle plus large permet d'abord de valider le flux de bout en bout.
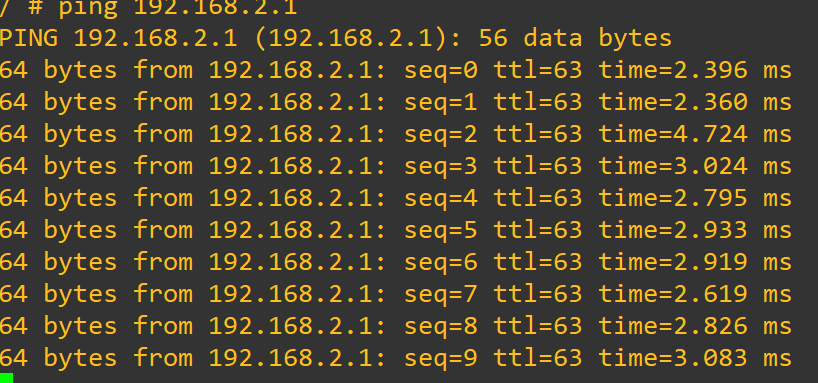
La connectivité inter-sites est confirmée par un simple ping entre les passerelles LAN. Ce lab est un bon rappel que sécurité et connectivité s'assemblent couche par couche — et que chaque couche peut en masquer une autre mal configurée.